Что такое поведенческие боты и как они искажают аналитику
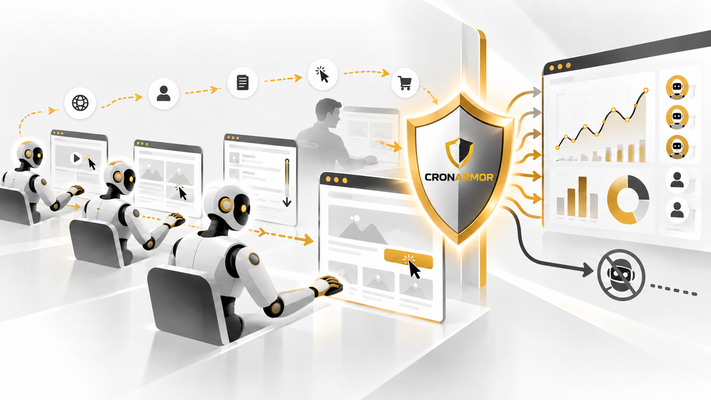
Поведенческие боты стараются выглядеть не как технические сканеры, а как обычные посетители сайта. Они открывают страницы в браузере, переходят по ссылкам, выдерживают паузы, прокручивают страницу, меняют источник перехода, устройство, IP-адрес и другие параметры сессии. Поэтому в системах веб-аналитики такой трафик может выглядеть как поток реальных пользователей.
Проблема в том, что аналитика не знает намерений посетителя. Она фиксирует события: просмотр страницы, длительность сессии, переход, клик, отправку формы, достижение цели. Если те же события создаёт автоматизированный браузер, они попадают в отчёты и начинают влиять на показатели так же, как действия живого человека.
В результате владелец сайта может видеть рост посещаемости, изменение отказов, глубины просмотра, времени на сайте, источников трафика и конверсии, но часть этих цифр будет описывать не аудиторию, а работу автоматизированных систем. Особенно опасно это при анализе рекламы: неочищенный бот-трафик способен сделать хорошую кампанию визуально плохой, а плохую — временно показать как эффективную.
Разберём, что такое поведенческие боты, какие данные они способны имитировать, как именно они искажают Яндекс Метрику и другие системы аналитики, по каким признакам можно заподозрить автоматизацию и почему скрыть подозрительные визиты из отчёта — не то же самое, что остановить их на самом сайте.
Важно: один необычный визит, короткая сессия или странное движение мыши не доказывают наличие бота. Диагностика строится на совокупности признаков и на сравнении данных аналитики с серверными логами и фактическим сетевым трафиком.
Что такое поведенческие боты
Поведенческий бот — это автоматизированная система, которая не просто отправляет HTTP-запросы, а пытается воспроизводить внешние признаки обычной пользовательской сессии. Для этого может использоваться настоящий браузерный движок или программное окружение, умеющее выполнять JavaScript, работать с cookies и создавать последовательность действий на сайте.
Главная особенность такого трафика — стремление не выделяться среди людей. Если простой сканер может десятки раз в секунду запрашивать служебные URL и легко обнаруживается по структуре запросов, то поведенческий бот способен открыть главную страницу, подождать, перейти в каталог, пролистать карточку товара и завершить сессию через заданное время.
Автоматизация может использоваться по разным причинам. Не вся она обязательно вредоносна, однако для аналитики намерение не принципиально: если программная сессия учитывается как человек, она меняет статистику. На практике наиболее проблемны сценарии, в которых автоматизация используется для имитации интереса к сайту, накрутки или скрутки поведенческих показателей, скликивания рекламы, массового просмотра страниц, сбора данных и генерации фиктивных обращений.
- имитация переходов из поиска, рекламы, социальных сетей и внешних сайтов;
- задание нужной длительности сессии и глубины просмотра;
- переходы по заранее определённому маршруту внутри сайта;
- прокрутка страницы, клики и другие браузерные события;
- выполнение JavaScript и получение cookies;
- смена IP-адресов, географии, User-Agent и параметров устройства;
- создание множества визуально независимых сессий;
- отправка форм или имитация достижения целей.
Ключевой момент: поведенческий бот опасен для аналитики не потому, что он «умнее» счётчика, а потому, что счётчик регистрирует события. Если автоматизация корректно создаёт такие события, они становятся частью статистики.
Чем поведенческие боты отличаются от обычных роботов
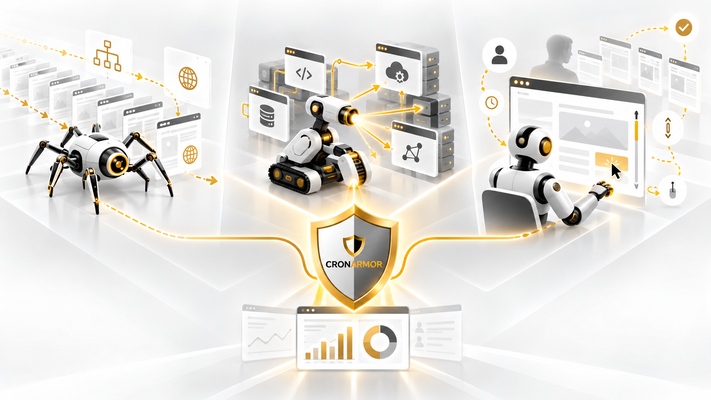
Термин «бот» охватывает очень разные виды автоматизации. Для диагностики важно не смешивать их в одну категорию. Поисковый робот, технический сканер и поведенческий бот могут обращаться к одному сайту, но выглядят и ведут себя по-разному.
| Тип автоматизации | Типичное поведение | Как выглядит в аналитике |
|---|---|---|
| Поисковый робот | Последовательно обходит страницы для индексирования. Обычно имеет узнаваемый User-Agent и инфраструктуру поисковой системы. | Часто не попадает в обычные пользовательские отчёты либо может быть распознан как робот. |
| Парсер или сканер | Быстро запрашивает URL, карточки, API, формы, служебные пути. Может не выполнять JavaScript. | Нередко виден только в серверных логах. Если использует браузер, часть сессий может попасть в аналитику. |
| Поведенческий бот | Имитирует обычный просмотр: паузы, переходы, прокрутку, глубину, источник, устройство и другие свойства сессии. | Может выглядеть как обычный пользователь и участвовать в расчёте поведенческих и маркетинговых показателей. |
Именно третий вариант создаёт наиболее неприятную аналитическую проблему. Чем ближе техническая сессия к реальному браузеру, тем меньше пользы от простых признаков вроде «есть JavaScript — значит человек» или «есть cookies — значит человек».
Что именно может имитировать поведенческий бот
Современная автоматизация может менять не один параметр, а сразу целый набор признаков. Поэтому попытка искать «магическую характеристику», по которой любой бот определяется одним условием, обычно приводит к ложным блокировкам или к быстрому обходу защиты.
Источник перехода
Сессия может быть сформирована так, чтобы в аналитике появлялся определённый источник: социальная сеть, внешний сайт, поисковый переход, рекламная кампания или прямой вход. Сам по себе HTTP Referer не является доказательством реального происхождения посетителя: этот заголовок может отсутствовать, меняться по цепочке переходов или подделываться программно.
В моей практике встречался характерный сценарий: в Метрике резко появлялись десятки переходов из социальных сетей, хотя на соответствующих площадках не было ссылок на сайт. Дополнительными признаками были нетипичные параметры устройств и подозрительные записи сессий. Такой набор признаков уже требовал проверки трафика на серверном уровне.
Устройство и браузер
Бот способен представиться распространённым браузером и мобильным устройством. User-Agent можно изменить одной строкой, а при использовании полноценного браузерного движка автоматизация получает значительно больше возможностей: JavaScript, cookies, localStorage, экранные параметры, события страницы и множество других браузерных характеристик.
IP-адрес и география
Вместо одного постоянного адреса могут использоваться прокси-сети, в том числе мобильные и резидентские. В результате сотни сессий приходят с разных адресов и выглядят как независимые посетители из разных сетей и регионов. Это резко снижает эффективность простых чёрных списков отдельных IP.
Время и глубина просмотра
Автоматизированной сессии можно задать продолжительность и число посещённых страниц. Поэтому утверждение «бот всегда находится на сайте две секунды» неверно. Часть сессий действительно может быть очень короткой, но другая часть будет намеренно выдерживать паузы и переходить по нескольким страницам.
Действия на странице
Прокрутка, клики, перемещения указателя, фокус элементов, переходы по меню и даже заполнение форм могут быть автоматизированы. Поэтому наличие событий в Вебвизоре или достижение JavaScript-цели ещё не является доказательством того, что перед экраном находился человек.
Как бот-сессия попадает в систему аналитики
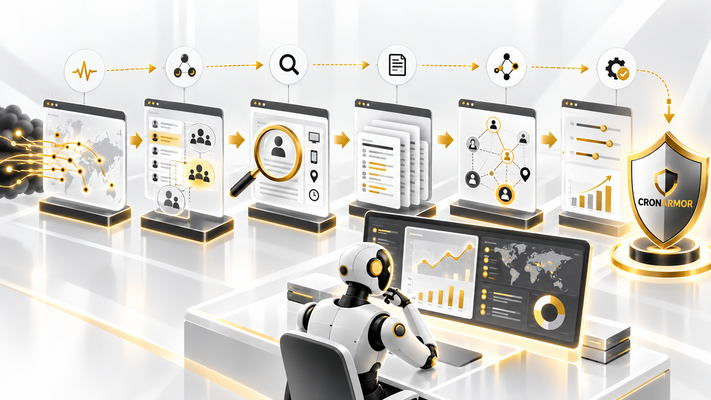
Для счётчика принципиально не то, кто открыл страницу, а то, выполнился ли код аналитики и какие события он получил. В упрощённом виде цепочка выглядит так:
- Клиент устанавливает соединение с сайтом и запрашивает страницу.
- Сервер отдаёт HTML, стили, скрипты и другие ресурсы.
- В браузерном окружении выполняется код системы аналитики.
- Счётчик создаёт или продолжает сессию и фиксирует параметры визита.
- При переходах, прокрутке, кликах и достижении целей отправляются новые события.
- На основе этих событий формируются отчёты, сегменты, воронки и маркетинговые показатели.
Если вместо человека все шаги выполняет автоматизированный браузер, система аналитики получает формально корректную последовательность событий. Без дополнительных признаков такая сессия может быть отнесена к обычным посетителям.
Отсюда следует важное различие: аналитика отвечает на вопрос «какие события были зарегистрированы», а антибот-система должна отвечать на другой вопрос — «кто и каким способом создаёт эти события и нужно ли допускать этот трафик до сайта».
Какие показатели искажают поведенческие боты
Посетители и визиты
Самое очевидное искажение — завышенное число пользователей и сессий. Если бот постоянно меняет идентификаторы, IP-адреса и браузерные параметры, один управляющий контур может выглядеть как множество новых посетителей. Для маркетолога это создаёт ложное ощущение роста охвата.
Обратная ситуация тоже возможна: когда часть автоматизированного трафика сливается в повторные визиты или внутренние переходы, статистика начинает выглядеть нестабильно и плохо объясняться реальными действиями рекламных кампаний.
Показатель отказов
Если большая часть искусственных сессий короткая и не выполняет полезных действий, доля отказов может расти. Но бот можно настроить и наоборот: открыть несколько страниц, выполнить события или находиться на сайте достаточно долго. Тогда показатель отказов визуально улучшается, хотя качество реальной аудитории не изменилось.
Время на сайте
Среднее время — один из наиболее легко искажаемых показателей. Десятки искусственных коротких визитов способны заметно уменьшить среднее значение на небольшом сайте. Искусственно длинные визиты, наоборот, могут создать впечатление высокой вовлечённости.
Глубина просмотра
Автоматизация может переходить по одной странице или по заранее заданной цепочке. Поэтому глубина просмотра также не является надёжным самостоятельным индикатором человека. Важно смотреть не только число страниц, но и последовательность, интервалы, повторяемость маршрутов и другие характеристики.
Конверсия
Бот без конверсии увеличивает знаменатель и снижает коэффициент конверсии. Бот, который отправляет формы или вызывает события целей, способен сделать противоположное — создать фиктивные лиды и завысить конверсию. Оба варианта вредны, потому что меняют экономическую оценку канала.
Источники и каналы
Если искусственный трафик размечен как переход из определённой сети, рекламы, поиска или внешнего сайта, он изменит показатели этого канала. Особенно неприятны ситуации, когда источник выглядит правдоподобно и смешивается с настоящей аудиторией. Тогда нельзя просто удалить один очевидный «мусорный» реферер.
География, устройства и технологии
Прокси и подмена браузерных параметров загрязняют отчёты по регионам, операционным системам, браузерам и устройствам. На их основе можно ошибочно принять решение о перераспределении бюджета, адаптации интерфейса или приоритетах разработки.
Вебвизор и карты поведения
Если автоматизация выполняет действия в браузере, записи сессий, карты кликов и скроллинга тоже получают искусственные события. Это особенно опасно при UX-анализе: команда может начать переделывать страницу, пытаясь исправить «проблему», которой у реальных пользователей нет.
Почему один и тот же бот может выглядеть в отчётах по-разному
Источник трафика в аналитике определяется не только тем, откуда физически пришёл сетевой запрос. На атрибуцию влияют реферер, рекламные метки, редиректы, сохранённые идентификаторы, переходы между страницами, работа защитных промежуточных страниц и логика самой системы аналитики.
Из-за этого после изменения конфигурации сайта или включения дополнительной проверки подозрительные сессии могут внезапно начать отображаться не как переходы из соцсетей, а как прямые или внутренние переходы. В старых наблюдениях на моих проектах именно такой эффект появлялся после включения серверной проверки: характер трафика не исчез, но его вид в Метрике изменился.
Поэтому нельзя строить защиту на принципе «запретим весь источник, где заметили ботов». Если сегодня автоматизация видна как социальная сеть, завтра те же запросы могут быть атрибутированы иначе. Нужен анализ самой сессии и сетевого контекста, а не только одной строки отчёта.
Как поведенческие боты искажают оценку рекламного трафика
Для рекламы проблема особенно чувствительна, потому что аналитические показатели используются не просто для наблюдения, а для распределения денег. Даже если рекламная платформа применяет собственные механизмы антифрода, владелец сайта всё равно анализирует постклик-поведение на своей стороне. И если в эту часть воронки попадают боты, выводы о качестве кампаний становятся ненадёжными.
Снижается или завышается конверсия
Допустим, рекламная кампания привела 100 реальных посетителей и 10 заявок. Реальная конверсия равна 10 %. Если к этим сессиям добавится ещё 100 ботов без заявок, в аналитике получится уже 200 визитов и те же 10 заявок — визуальная конверсия упадёт до 5 %. Маркетолог может ошибочно отключить рабочую кампанию.
Если же бот отправляет формы или генерирует события целей, ситуация разворачивается в другую сторону: отчёт показывает много «лидов», но отдел продаж получает мусор. В таком случае автоматизированный трафик уже не только портит аналитику, но и создаёт операционные затраты.
Искажается стоимость цели и лида
Когда число качественных визитов и конверсий считается на загрязнённой выборке, CPA, CPL и другие производные показатели становятся неточными. При сравнении рекламных каналов один источник может выглядеть хуже только потому, что на него приходится больший объём автоматизированных посещений.
Загрязняются аудитории ретаргетинга
Если в сегменты повторного маркетинга попадают автоматизированные визиты, аудитория становится менее качественной. Особенно это заметно там, где сегментация строится по посещению определённых страниц, времени на сайте или достижению промежуточных целей.
Ломается сравнение посадочных страниц
A/B-тесты и сравнение лендингов предполагают, что трафик в группах сопоставим. Неравномерное попадание ботов в одну из групп способно создать статистическое преимущество или недостаток, который не имеет отношения к дизайну и содержанию страницы.
Становится труднее понимать, где реальная проблема
Плохие показатели рекламы могут быть связаны с оффером, ценой, посадочной страницей, неправильной аудиторией — или с качеством самого трафика. Пока автоматизация не отделена от людей, эти причины смешиваются, а оптимизация превращается в работу с шумом.
Практический вывод: защита от поведенческих ботов — это не только задача информационной безопасности. Это ещё и задача качества данных, на которых принимаются маркетинговые решения.
Какие признаки могут указывать на бот-трафик
Ни один из следующих признаков не является абсолютным доказательством. Но несколько аномалий, возникающих одновременно и повторяющихся в значительном объёме, дают основание для технической проверки.
| Признак | Что может происходить | Почему нужна проверка |
|---|---|---|
| Резкий рост визитов без рекламных и сезонных причин | В статистике появляется новый объём трафика, который не объясняется изменениями продвижения. | Рост может быть и реальным: публикация, рекомендация, новость, поисковый спрос. |
| Неожиданные источники | Появляются соцсети или внешние сайты, где фактически нет ссылок на ресурс. | Реферер может быть поддельным, но возможны и реальные пересылки ссылок. |
| Скачок прямых или внутренних переходов | После редиректов, защитных страниц или смены сценария бот может атрибутироваться иначе. | Внутренний трафик сам по себе не является признаком атаки. |
| Много коротких однотипных сессий | Автоматизация создаёт поток визитов с похожей длительностью и маршрутом. | Реальные пользователи также могут быстро уходить с неудачной страницы. |
| Повторяемые маршруты | Большое количество визитов проходит одинаковую последовательность страниц с похожими паузами. | Повторяемость нужно оценивать на массиве данных, а не по нескольким визитам. |
| Странные устройства или разрешения | В отчёте появляются нетипичные сочетания браузера, экрана и платформы. | Эмуляторы, старые устройства и встроенные браузеры тоже создают необычные комбинации. |
| Фиктивные заявки | Формы заполняются бессмысленными или повторяющимися данными. | Причиной может быть обычный спам, а не именно поведенческая накрутка. |
| Расхождение Метрики и серверных логов | Характер сетевых запросов не совпадает с тем, как сессии выглядят в отчётах. | Это один из наиболее полезных сигналов для дальнейшего анализа. |
В старой статье я описывал сразу несколько таких признаков: аномальные всплески, подозрительные источники, нестандартные параметры устройств и записи Вебвизора, которые не были похожи на обычные пользовательские сессии. Именно сочетание факторов, а не один отдельный параметр, позволило перейти от догадки к техническому анализу.
Что можно увидеть в Вебвизоре
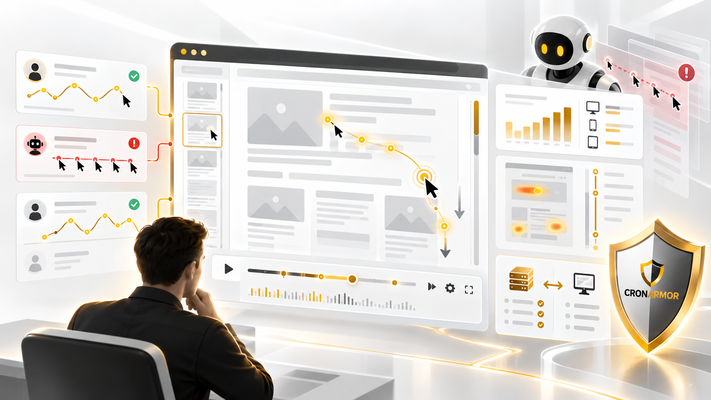
Вебвизор полезен как дополнительный источник данных, но его нельзя превращать в единственный детектор ботов. Простая автоматизация часто выдаёт себя повторяемыми движениями, одинаковыми паузами, резкими переходами, механическим скроллингом или странной последовательностью действий. Однако более сложный бот может использовать реальный браузер и генерировать достаточно правдоподобный сценарий.
При анализе подозрительных записей имеет смысл смотреть не на «красивость» движения курсора, а на совокупность характеристик:
- повторяется ли один и тот же маршрут во множестве сессий;
- совпадают ли интервалы между действиями;
- есть ли необычно одинаковая глубина просмотра;
- соответствует ли поведение содержанию страницы;
- есть ли реальные признаки чтения и взаимодействия, а не только формальное выполнение событий;
- совпадает ли источник с тем, где действительно размещена ссылка;
- что происходило в это же время на уровне HTTP-запросов и сервера.
Вебвизор помогает сформулировать гипотезу, но подтверждать её лучше серверными данными. Именно сервер видит каждый реально пришедший запрос независимо от того, как затем эта сессия была классифицирована в аналитике.
Почему фильтры в аналитике не являются защитой сайта
Одна из распространённых ошибок — пытаться решить проблему только настройками счётчика. Например, исключить подозрительные IP, включить более строгую фильтрацию роботов или убрать определённый источник из отчёта. Для чистоты отчётов такие функции могут быть полезны, но они работают уже на уровне учёта данных.
Если бот продолжает подключаться к сайту, загружать страницы, выполнять запросы, обращаться к API и формам, то реальный сетевой трафик никуда не исчезает. Он может создавать нагрузку, отправлять запросы, собирать данные и взаимодействовать с приложением даже тогда, когда администратор перестал видеть его в выбранном отчёте.
В старых наблюдениях я отдельно подчёркивал эту разницу: исключение определённых IP из Метрики визуально очищало статистику, но фактические сессии продолжали существовать на сервере. Более того, при использовании динамических адресов слишком широкое исключение может скрыть вместе с ботами часть настоящих пользователей.
Фильтрация отчёта и фильтрация трафика — разные задачи. Первая меняет то, что вы видите в аналитике. Вторая определяет, попадёт ли подозрительный запрос на защищаемый сайт вообще.
Почему простой блок по IP, User-Agent или Referer быстро перестаёт работать
IP-адрес
Блокировка эффективна, когда источник действительно стабилен и однозначно нежелателен. Но распределённая автоматизация использует большие пулы адресов и быстро меняет точку выхода. Особенно сложно работать с мобильными и резидентскими прокси, где одни и те же сети могут обслуживать и автоматизацию, и обычных людей.
Поэтому бездумная блокировка больших диапазонов создаёт риск ложных срабатываний. На коротком этапе диагностики IP остаётся важным признаком, но редко должен быть единственным.
User-Agent
User-Agent сообщает, кем клиент хочет представиться. Любой скрипт может отправить строку Chrome, Safari или поискового робота. Надёжная проверка требует сопоставления нескольких независимых признаков, а для поисковых роботов — отдельной валидации их инфраструктуры.
Referer
Блокировка по рефереру удобна, когда нужно ограничить конкретный известный источник. Но в антибот-задаче она слабая: заголовок можно заменить, убрать или получить другой результат после редиректа. Если злоумышленнику достаточно поменять одно поле запроса, защита не является устойчивой.
Cookies и JavaScript
Наличие cookies и способность выполнить JavaScript отсекают часть примитивной автоматизации, но полноценные браузерные боты умеют и то и другое. Эти признаки полезны как элементы многоуровневой проверки, но не как абсолютный критерий «человек / бот».
Зачем сопоставлять аналитику с серверными логами
Система аналитики показывает пользовательскую модель: визиты, источники, события и цели. Серверный лог показывает сетевую модель: какие запросы реально пришли, с каких адресов, к каким URL, с какими заголовками, кодами ответа и в какое время. Эти два слоя дополняют друг друга.
Например, в Метрике может быть видно двадцать «пользователей» из разных источников. На сервере при этом обнаруживается очень похожая структура запросов, одинаковые интервалы, один тип браузерного профиля или повторяющийся набор технических признаков. Именно корреляция позволяет увидеть то, что не видно в одном отчёте.
Обратный пример: сервер фиксирует большое количество сканирующих запросов, но Метрика почти ничего не показывает. Это нормально — многие технические боты вообще не исполняют код счётчика. Поэтому нельзя оценивать общий объём автоматизированного трафика только по веб-аналитике.
Для расследования полезно смотреть минимум на два слоя: пользовательские события в аналитике и фактические HTTP-запросы на сервере. Для сложных случаев добавляются данные WAF, браузерные признаки, сетевые характеристики и результаты активных проверок.
Как проводить диагностику подозрительного трафика
Рабочая диагностика начинается не с массовых блокировок, а с фиксации картины. Чем больше правил добавлено «наугад», тем сложнее потом понять, что именно изменило поведение трафика и не были ли одновременно отрезаны реальные посетители.
- Зафиксировать период аномалии. Определить дату и время, когда изменились визиты, источники, отказы, глубина, конверсия или другие показатели.
- Проверить маркетинговые причины. Исключить запуск рекламы, рассылку, публикацию, сезонный спрос, индексацию новой страницы и другие нормальные объяснения роста.
- Сегментировать подозрительные сессии. Разделить их по источнику, устройству, региону, посадочной странице, времени, глубине, целям и другим признакам.
- Посмотреть записи отдельных визитов. Вебвизор помогает увидеть повторяемость и сформировать гипотезы, но не должен быть единственным доказательством.
- Сопоставить время визитов с access-логами. Проверить IP, URL, коды ответа, последовательность запросов, интервалы и технические заголовки.
- Проверить повторяемость признаков. Ищется не один странный пользователь, а устойчивый кластер похожих сессий.
- Вводить правила поэтапно. Каждое ограничение должно иметь понятную причину, логирование и возможность быстро проверить ложные блокировки.
Такой подход медленнее, чем добавить в .htaccess десяток случайных диапазонов, но значительно безопаснее для реальных пользователей и полезнее для долгосрочной защиты.
Поведенческие боты и SEO: что можно утверждать по данным аналитики
В старой статье большое внимание уделялось совпадению всплесков бот-трафика и падения позиций сайта. Такие наблюдения полезны как сигнал для расследования, но сама по себе Метрика не позволяет доказать причинно-следственную связь между конкретной сессией и изменением позиции в поиске.
Что можно утверждать точно: автоматизированные визиты способны изменить наблюдаемые поведенческие показатели сайта и тем самым исказить картину, по которой владелец оценивает качество страниц, источников и аудитории. Если одновременно меняется органический трафик, это повод анализировать ситуацию комплексно: техническое состояние сайта, индексацию, контент, конкурентов, поисковые обновления и качество входящего трафика.
Поэтому правильная цель антибот-фильтрации — не «нарисовать хорошие поведенческие факторы», а отделить реальных посетителей от автоматизированного трафика и вернуть аналитике максимально достоверные данные.
Как строится защита от поведенческих ботов
Устойчивой защите недостаточно одного признака. Чем сложнее автоматизация, тем важнее многоуровневый анализ, где каждый уровень добавляет контекст, а решение принимается по совокупности данных.
1. Очевидно нежелательные запросы
На первом уровне отсеиваются известные сканеры, вредоносные URL, аномальные методы, явные технические сигнатуры и другой трафик, который не должен доходить до приложения.
2. Сетевой контекст
Анализируются IP-адрес, сеть, ASN, география, частота запросов и устойчивость признаков во времени. Эти данные полезны, но не используются изолированно там, где высок риск общих адресов для ботов и людей.
3. Проверка клиента
Браузерные проверки помогают отделить примитивные HTTP-клиенты от полноценных браузеров и сопоставить несколько характеристик одной сессии. Задача — не просто потребовать JavaScript, а получить дополнительный контекст.
4. Поведение и последовательность запросов
Оценивается, как клиент перемещается по сайту: какие страницы запрашивает, с какой частотой, в какой последовательности, насколько поведение соответствует обычному использованию конкретного проекта.
5. Белые списки и валидация легитимных роботов
Поисковые системы, мониторинги и другие полезные автоматизированные клиенты должны пропускаться отдельно и безопасно. Доверять только строке User-Agent нельзя: она должна подтверждаться дополнительными признаками.
6. Наблюдение после включения правил
Любое правило фильтрации требует контроля. Если система блокирует подозрительный кластер, нужно убедиться, что вместе с ним не исчезли реальные конверсии, поисковые роботы или критичные функции сайта.
Почему фильтрация до основного сервера полезнее локальных костылей
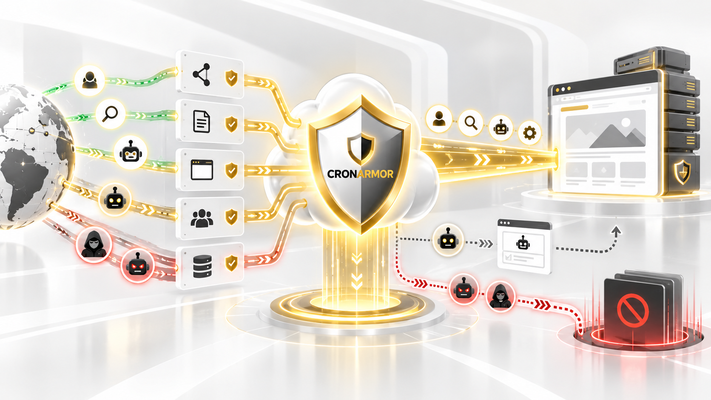
Когда защита работает перед основным сайтом в reverse-proxy / WAF-контуре, подозрительный запрос можно проанализировать и остановить до того, как он будет передан приложению. Это принципиально отличается от попытки только скрыть визит в аналитике или обработать его внутри CMS после того, как запрос уже достиг сервера.
Промежуточный контур позволяет централизованно вести логи, применять правила к разным уровням HTTP-трафика, ограничивать нежелательные сценарии, отдельно пропускать доверенные источники и изменять логику защиты без вмешательства в код сайта.
Для владельца проекта это важно ещё и потому, что состояние аналитики можно оценивать вместе с фактическим результатом фильтрации: сколько запросов было остановлено, какие проверки они не прошли и как после этого изменилось качество пользовательских сессий.
Как CRONARMOR работает с поведенческим и вредоносным трафиком
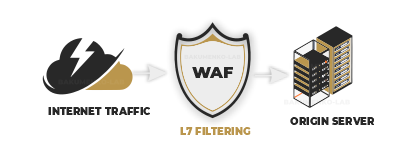
CRONARMOR использует облачную схему фильтрации перед защищаемым сайтом. Входящий трафик сначала проходит через защитный контур, где запросы анализируются, и только после этого разрешённая часть передаётся на основной сервер проекта.
Вместо ставки на один «секретный» признак используются разные уровни проверки: сетевые параметры, HTTP-характеристики, известные нежелательные сигнатуры, браузерные проверки, признаки повторяемости и индивидуальные правила конкретного сайта. Отдельно настраивается корректный пропуск легитимных поисковых роботов и необходимых внешних сервисов.
Такой подход не гарантирует, что любой автоматизированный клиент можно безошибочно классифицировать одной проверкой. Его задача другая: постепенно отделять устойчивые классы нежелательного трафика, не превращая сайт в бесконечную капчу для реальных посетителей.
После подключения особенно важна стадия наблюдения. Правила корректируются по фактическим логам, потому что структура трафика у интернет-магазина, корпоративного сайта, сервиса с API и контентного проекта различается.
Что должно измениться после успешной фильтрации
Результат нельзя оценивать только по тому, что «ботов стало меньше видно». Если защита действительно работает на сетевом уровне, должны меняться сразу несколько связанных показателей:
- снижается объём подтверждённых нежелательных запросов, доходящих до основного сайта;
- исчезают или уменьшаются устойчивые кластеры подозрительных сессий в аналитике;
- источники трафика становятся лучше согласованы с реальными рекламными и информационными активностями;
- конверсия и поведенческие показатели стабилизируются относительно реальной аудитории;
- уменьшается количество фиктивных заявок и технического шума, если он был частью сценария атаки;
- при этом не должно наблюдаться массового падения реальных конверсий, индексации и нормального пользовательского трафика.
Важно сравнивать не один день «до» и один день «после», а сопоставимые периоды и одинаковые сегменты. У рекламы должна учитываться сезонность, изменение ставок и бюджета; у SEO — спрос и позиционная динамика; у интернет-магазина — акции, рассылки и ассортимент.
Краткий чек-лист владельца сайта
| Вопрос | Если ответ «да» |
|---|---|
| Посещаемость выросла без понятной причины? | Проверьте новые источники и посадочные страницы, затем сопоставьте период с серверными логами. |
| Появились источники, где нет ваших ссылок? | Не блокируйте весь источник автоматически; проверьте реферер и структуру запросов. |
| Резко изменились отказы, глубина или время? | Сегментируйте изменение по источникам, устройствам и страницам. |
| Появились десятки похожих коротких сессий? | Сравните интервалы, маршруты и сетевые параметры. |
| Много мусорных заявок? | Проверьте, совпадают ли отправители форм с подозрительными визитами и запросами. |
| После включения защиты трафик стал «внутренним»? | Проверьте редиректы, промежуточные страницы и фактические запросы — изменившаяся атрибуция не означает исчезновение бота. |
| Есть сомнения, кого блокировать? | Сначала включите логирование и диагностические правила, а затем принимайте решение по совокупности признаков. |
Частые вопросы
Можно ли определить поведенческого бота только по Яндекс Метрике?
Иногда простая автоматизация видна достаточно хорошо, но надёжной универсальной классификации только по одному отчёту нет. Метрика полезна для поиска аномалий и сегментов, а подтверждение лучше делать по серверным логам и техническим признакам запросов.
Если включить фильтрацию роботов в Метрике, проблема исчезнет?
Фильтрация может улучшить отчёты по тем роботам, которых система распознаёт. Но она не является сетевой защитой: запросы, которые счётчик исключил из статистики, могут продолжать обращаться к сайту.
Можно ли просто заблокировать все подозрительные IP?
Для небольшого стабильного источника — иногда да. Для распределённой автоматизации с прокси-сетями этого недостаточно, а слишком широкие диапазоны создают риск блокировки реальных пользователей.
Являются ли внутренние переходы признаком ботов?
Нет. Внутренние переходы возникают и у обычных пользователей. Подозрение появляется, когда их аномальный рост совпадает с другими признаками: резким изменением трафика, повторяемыми сессиями, необычными источниками и сетевыми аномалиями.
Если бот двигает мышью и листает страницу, его уже невозможно отличить?
Становится сложнее, но защита не обязана опираться только на движения мыши. Анализируется совокупность сетевых, HTTP-, браузерных и поведенческих признаков, а также их повторяемость во времени.
Всегда ли поведенческие боты ухудшают показатели?
Нет. Автоматизация может быть настроена как на короткие и «плохие» сессии, так и на длинные визиты с несколькими страницами и целями. В обоих случаях проблема одна: показатели перестают отражать поведение настоящей аудитории.
Можно ли по падению SEO сразу сделать вывод, что виноваты боты?
Нет. Совпадение по времени — повод для проверки, но не доказательство. Поисковая видимость зависит от множества факторов. Надёжно можно утверждать лишь то, что бот-сессии загрязняют пользовательскую аналитику и мешают правильно интерпретировать происходящее.
Что важнее: убрать ботов из отчёта или остановить их?
Если речь идёт о нежелательном трафике, приоритет — остановить его до основного сайта. После этого уже имеет смысл очищать исторические отчёты, сегменты и маркетинговые выводы.
Вывод
Поведенческие боты отличаются от простых сканеров тем, что пытаются воспроизводить полноценную пользовательскую сессию. Они могут выполнять JavaScript, принимать cookies, менять IP и браузерные параметры, открывать несколько страниц, выдерживать паузы, создавать клики и имитировать источник перехода.
Для системы аналитики многие из этих действий выглядят как обычные события. Поэтому автоматизация способна менять число визитов, отказы, время на сайте, глубину просмотра, конверсию, источники, географию и качество рекламного трафика. Чем выше доля таких сессий, тем меньше доверия к выводам, сделанным по неочищенным данным.
Пытаться решить проблему только исключением IP или включением фильтра в Метрике недостаточно. Это может изменить отчёт, но не остановить запросы. Практическая диагностика требует сопоставления аналитики с серверными логами, а устойчивая защита — многоуровневой фильтрации до передачи нежелательного трафика основному сайту.
Задача качественной антибот-защиты не в том, чтобы искусственно сделать статистику «красивой». Её задача — оставить в аналитике максимально возможную долю реальных пользовательских сессий и убрать технический шум, на котором нельзя строить рекламные, продуктовые и бизнес-решения.
Нужно проверить сайт на поведенческих ботов?
CRONARMOR фильтрует автоматизированный и вредоносный веб-трафик до его передачи на основной сервер сайта. Защита настраивается индивидуально по фактическим логам и структуре проекта, без ставки на один IP, User-Agent или формальную JavaScript-проверку.
Если в Метрике появились необъяснимые всплески трафика, странные источники, фиктивные заявки или резко изменилось качество рекламных сессий, можно начать с анализа текущей картины и определить, есть ли в трафике устойчивые признаки автоматизации.