Что такое WAF и какие задачи он решает
WAF — Web Application Firewall, или межсетевой экран уровня веб-приложения. Его задача — анализировать HTTP- и HTTPS-запросы к сайту и принимать решение, какие обращения нужно пропустить, проверить дополнительно или заблокировать.
В отличие от обычного сетевого файрвола, который в первую очередь работает с IP-адресами, портами и сетевыми соединениями, WAF понимает структуру веб-запроса: URL, параметры, заголовки, cookies, методы GET и POST, содержимое формы и другие данные, которые передаются веб-приложению.
Это позволяет защищать сайт именно на уровне логики HTTP. WAF может остановить вредоносный или явно нежелательный запрос ещё до того, как его обработает WordPress, 1С-Битрикс, интернет-магазин, API или самописное приложение.
Важно: WAF не заменяет обновления CMS, безопасный код и резервные копии. Это отдельный слой защиты, который уменьшает количество опасных запросов, доходящих до приложения.
На каком уровне работает WAF
Обычный сетевой экран может разрешить соединение к веб-серверу по порту 443, потому что HTTPS необходим для работы сайта. Но после установления соединения внутри него могут передаваться совершенно разные HTTP-запросы. Именно здесь появляется задача WAF.
- сетевой файрвол решает, разрешать ли соединение;
- веб-сервер принимает HTTP-запрос;
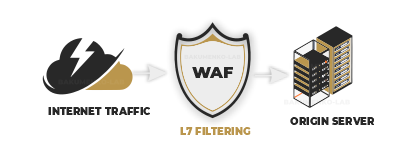
- WAF анализирует содержимое запроса;
- после проверки разрешённый запрос передаётся приложению.
В зависимости от архитектуры WAF может работать непосредственно рядом с веб-сервером либо на отдельном reverse proxy перед основным сервером.
Какие данные видит WAF
При обработке HTTP-запроса защитный слой может анализировать большое количество параметров. Набор зависит от конкретного решения и конфигурации.
- URI и строку запроса;
- метод HTTP;
- GET- и POST-параметры;
- HTTP-заголовки;
- cookies;
- User-Agent и Referer;
- тип содержимого и размер запроса;
- IP-адрес и дополнительные сетевые признаки;
- ответ приложения, если WAF настроен на его анализ.
Ключевое преимущество WAF — понимание веб-запроса. Он работает не только с адресом источника, но и с тем, что именно клиент пытается передать приложению.
Защита от известных классов веб-атак
Одна из основных задач WAF — выявлять запросы, содержащие признаки известных классов атак на веб-приложения. Для этого используются правила и сигнатуры, которые анализируют параметры запроса и контекст.
- подозрительные SQL-конструкции во входных данных;
- попытки внедрения скриптов в параметры;
- обращения к запрещённым или служебным путям;
- подозрительные последовательности в именах файлов;
- аномальные HTTP-заголовки;
- нехарактерные методы и структуры запросов.
При этом сигнатурный анализ требует аккуратной настройки. Строка, похожая на вредоносную конструкцию, иногда встречается в легитимных данных. Поэтому качественный WAF должен учитывать контекст и иметь механизм исключений.
Фильтрация сканеров
Автоматизированные сканеры перебирают типовые административные, служебные и технические URL, пытаясь определить CMS и доступные компоненты. WAF может останавливать заведомо бессмысленные запросы ещё до передачи приложению.
Особенно это полезно для популярных CMS, где структура многих служебных путей известна заранее. Но правила должны учитывать реальную архитектуру сайта: URL, который не нужен одному проекту, может быть критически важен другому.
Защита форм и API
Формы обратной связи, авторизации, регистрации, корзины и API-endpoint-ы являются отдельными точками входа. WAF может ограничивать явно автоматизированные запросы, контролировать частоту и проверять структуру передаваемых данных.
Однако серверная валидация внутри приложения всё равно обязательна. WAF должен дополнять защиту формы, а не заменять проверку данных в коде.
Ограничение нежелательной автоматизации
Современный WAF может использоваться не только против классических атак, но и для фильтрации сканеров, парсеров, спам-ботов и других автоматизированных клиентов. Для этого одних сигнатур часто недостаточно: приходится учитывать сеть, частоту, cookies, браузерные признаки и поведение.
Чем WAF отличается от антивируса
Антивирус обычно ищет вредоносные файлы или известные фрагменты кода уже на сервере. WAF работает с входящим веб-трафиком и пытается не допустить опасный запрос до приложения. Эти механизмы решают разные задачи.
Чем WAF отличается от обычного firewall
| Средство | Основная задача |
|---|---|
| Сетевой firewall | Контроль IP, портов, протоколов и сетевых соединений. |
| WAF | Анализ HTTP/HTTPS-запросов и защита веб-приложения. |
| Антивирус | Поиск вредоносных файлов и кода на системе. |
| Reverse proxy | Промежуточная обработка и маршрутизация веб-трафика; может быть платформой для WAF. |
WAF и reverse proxy — не одно и то же
Reverse proxy принимает запросы перед основным сервером и затем передаёт их дальше. Сам по себе он не обязан выполнять защитный анализ. Но именно на reverse proxy удобно размещать WAF, потому что весь входящий веб-трафик проходит через одну точку.
Такая схема позволяет скрыть origin-сервер, централизовать TLS, вести расширенные логи и останавливать часть нежелательных запросов до CMS.
Сигнатурный и поведенческий подход
Классический WAF часто работает на правилах: если запрос соответствует определённой сигнатуре, ему начисляется риск или выполняется блокировка. Такой подход хорошо подходит для известных классов атак.
Но нежелательная автоматизация может не содержать вредоносных строк вообще. Парсер или поведенческий бот отправляет технически корректные запросы. В этом случае приходится анализировать частоту, последовательность, сеть и браузерные признаки.
Корректный HTTP-запрос не обязательно полезен. Парсер, спам-бот или сканер может отправлять синтаксически нормальные запросы, поэтому современной защите часто требуется больше, чем набор сигнатур.
Почему у WAF бывают ложные срабатывания
Веб-приложения сильно отличаются друг от друга. Один сайт принимает простые формы, другой передаёт JSON, третий использует сложные REST-запросы, AJAX и пользовательский HTML. Универсальное правило иногда принимает допустимые данные за подозрительные.
Поэтому после включения WAF требуется наблюдение. Нужно смотреть, какие правила срабатывают, какие запросы блокируются и не затрагиваются ли реальные пользователи и интеграции.
Почему режим «заблокировать всё подозрительное» опасен
Чем агрессивнее фильтрация, тем выше риск нарушить работу сайта. Особенно чувствительны интернет-магазины, личные кабинеты, редакторы, API, формы оплаты и административные интерфейсы.
Хорошая конфигурация WAF должна блокировать действительно нежелательные запросы, но пропускать нормальную функциональность. Для этого используются исключения, доверенные маршруты и разные уровни реакции.
Какие реакции может применять WAF
- пропустить запрос;
- записать событие в лог;
- заблокировать запрос;
- ограничить частоту;
- потребовать дополнительную браузерную проверку;
- показать CAPTCHA;
- разрешить запрос по доверенному правилу.
Не каждая аномалия должна сразу приводить к жёсткому запрету. Для спорного трафика дополнительная проверка часто безопаснее, чем мгновенная блокировка.
Что WAF не умеет решить сам
- не исправляет уязвимый код приложения;
- не заменяет обновления CMS и плагинов;
- не восстанавливает сайт после компрометации;
- не заменяет резервное копирование;
- не защищает слабый пароль администратора от всех сценариев;
- не может гарантировать отсутствие неизвестных уязвимостей.
Поэтому WAF нужно рассматривать как один из слоёв общей архитектуры безопасности.
Какие сайты особенно выигрывают от WAF
Практически любой публичный сайт получает автоматизированные запросы, но особенно полезен WAF для проектов с динамическими формами, авторизацией, каталогом, API и административными интерфейсами.
- интернет-магазины;
- WordPress и 1С-Битрикс;
- сервисы с личными кабинетами;
- сайты с большим количеством форм;
- API и интеграционные проекты;
- проекты, которые регулярно сталкиваются со сканерами и парсерами.
Что даёт WAF перед основным сервером
Когда защитный контур находится перед origin-сервером, нежелательный запрос можно остановить ещё до запуска PHP, базы данных и CMS. Это не только вопрос безопасности, но и снижение ненужной нагрузки.
Как CRONARMOR использует WAF
В CRONARMOR WAF является частью внешнего защитного контура. Запрос анализируется до передачи на основной сервер, а правила дополняются сетевыми и браузерными проверками для фильтрации автоматизированного трафика.
- фильтрация известных вредоносных запросов;
- защита служебных и административных endpoint-ов;
- фильтрация сканеров и парсеров;
- контроль форм и подозрительных POST-запросов;
- анализ ASN и сетевых характеристик;
- браузерные проверки и trust-механизмы;
- индивидуальные исключения для AJAX, REST API и интеграций;
- доверенный пропуск проверенных поисковых роботов.
WAF эффективен только при правильной настройке. Универсальный набор правил полезен как основа, но реальный сайт требует учёта его CMS, API, форм, интеграций и нормального пользовательского трафика.
Краткий чек-лист при внедрении WAF
- Определить архитектуру сайта и критичные endpoint-ы.
- Собрать базовую картину нормального трафика.
- Включить логирование срабатываний.
- Проверить AJAX, формы, API и административную часть.
- Настроить исключения для легитимных запросов.
- Отдельно проверить поисковых роботов и внешние сервисы.
- Наблюдать за ложными срабатываниями.
- Только после проверки ужесточать блокирующие правила.
FAQ
WAF защищает сайт от всех атак?
Нет. Он уменьшает риск многих веб-атак и фильтрует нежелательные запросы, но не заменяет безопасный код, обновления и другие меры.
WAF нужен только крупным сайтам?
Нет. Автоматизированное сканирование происходит массово, поэтому даже небольшой публичный сайт может получать вредоносные запросы.
WAF и Cloudflare — одно и то же?
Нет. Cloudflare — платформа, которая среди множества функций может предоставлять WAF. Сам термин WAF обозначает класс защитной технологии, а не конкретного поставщика.
Можно ли установить WAF непосредственно на сервер?
Да. WAF может работать локально рядом с веб-сервером или на отдельном reverse proxy. Выбор зависит от архитектуры и требований проекта.
Нужен WAF для защиты сайта?
CRONARMOR анализирует и фильтрует веб-трафик на внешнем защитном контуре до передачи на основной сервер, сочетая WAF-правила с сетевыми, браузерными и поведенческими проверками.