Как отличить реальных пользователей от роботов
Отличить реального пользователя от автоматизированного трафика сложнее, чем кажется. Простой робот может выдавать себя частыми однотипными запросами, не выполнять JavaScript и не хранить cookies. Но современная браузерная автоматизация способна открывать сайт через обычный браузерный движок, выполнять сценарии, получать cookies, прокручивать страницы, переходить по ссылкам и имитировать последовательность действий человека.
Поэтому попытка найти один универсальный признак — необычный User-Agent, короткую сессию, отсутствие Referer или определённый IP — почти всегда приводит либо к пропуску части автоматизации, либо к ложным блокировкам реальных посетителей. Надёжнее анализировать несколько независимых уровней данных одновременно.
Ошибка в обе стороны имеет цену. Если пропускать автоматизированный трафик, он может искажать аналитику, расходовать ресурсы, скликивать рекламу, отправлять фиктивные формы и создавать лишнюю нагрузку. Если фильтрация слишком агрессивна, под ограничения попадут реальные клиенты, поисковые роботы и необходимые внешние сервисы.
Главный принцип: реального человека нельзя надёжно определить по одному параметру. Чем сложнее трафик, тем важнее сопоставлять сетевые, HTTP-, браузерные и поведенческие признаки.
Почему автоматизированный трафик может выглядеть как человек
Современная автоматизация давно не ограничивается простыми HTTP-клиентами. Для работы может использоваться полноценный Chromium или другая браузерная среда. Такой клиент способен дождаться загрузки страницы, выполнить JavaScript, получить cookies и затем пройти заранее заданный маршрут.
- открыть главную или внутреннюю страницу;
- подождать несколько секунд;
- прокрутить контент;
- перейти по ссылке;
- открыть карточку товара или услугу;
- вызвать JavaScript-событие;
- получить cookies;
- завершить визит через заданное время.
В веб-аналитике такая сессия может выглядеть вполне правдоподобно. Поэтому выполнение JavaScript или наличие cookies не доказывает, что перед нами человек. Эти признаки скорее помогают отсечь самые примитивные клиенты.
Чем реальный пользователь отличается принципиально
Человек действует не по жёсткому сценарию. Его поведение зависит от интереса к контенту, скорости чтения, устройства, качества сети, предыдущего опыта и множества случайных факторов. Поэтому реальные посетители обычно формируют более разнообразную картину.
Автоматизация даже при хорошем маскировании часто оставляет повторяемость: одинаковую последовательность URL, близкие интервалы между действиями, схожую глубину просмотра или повторяющиеся сочетания технических признаков.
Ключевое отличие — структура повторяемости. Один бот способен выглядеть как человек, но сотни автоматизированных сессий часто образуют устойчивый технический или поведенческий паттерн.
Какие уровни данных нужно сравнивать
| Уровень | Что анализировать |
|---|---|
| Сетевой | IP, ASN, географию сети, частоту смены адресов, тип инфраструктуры. |
| HTTP | Методы, заголовки, cookies, Referer, URL, частоту и структуру запросов. |
| Браузерный | JavaScript, параметры окружения, согласованность характеристик браузера и устройства. |
| Поведенческий | Маршрут по сайту, интервалы между действиями, глубину просмотра и повторяемость сценариев. |
| Аналитический | Источники, всплески визитов, отказы, конверсии, устройства и географию. |
Чем больше независимых уровней указывают на одну и ту же группу сессий, тем выше уверенность в выводе. Если подозрительно выглядит только один параметр, этого недостаточно для жёсткой блокировки.
IP-адрес полезен, но не идентифицирует человека
IP позволяет определить сеть, автономную систему и примерную географию, но один IP не равен одному пользователю. Мобильные операторы, корпоративные сети, CGNAT, VPN и прокси могут объединять множество людей за общими адресами. С другой стороны, автоматизированный клиент способен регулярно менять IP.
- один IP может использоваться множеством людей;
- один человек может менять IP в течение дня;
- автоматизация может работать через мобильные и резидентские прокси;
- блокировка крупных пулов может затронуть реальную аудиторию.
Почему User-Agent недостаточен
User-Agent сообщает серверу заявленный тип браузера и операционной системы. Но эта строка легко меняется. Если бот отправляет User-Agent обычного Chrome, это не доказывает, что запрос действительно создан человеком. Полезнее сравнивать User-Agent с другими HTTP- и браузерными характеристиками и проверять их согласованность.
Cookies и JavaScript: важны, но не дают гарантии
Проверка cookies и JavaScript хорошо отсеивает простые скрипты. Но автоматизированный браузер обычно умеет и то, и другое. Поэтому правило «выполнил JavaScript — значит человек» слишком грубое. Более информативно смотреть, как клиент проходит несколько последовательных этапов проверки и насколько стабильно возвращает связанные признаки.
Цифровой отпечаток браузера
Fingerprint объединяет набор характеристик окружения в более устойчивый профиль. Он может учитывать параметры браузера, устройства, графической подсистемы, языка, часового пояса и другие технические признаки. Его задача — не доказать, что перед нами человек, а помочь понять, повторяется ли одно и то же окружение в разных запросах.
Но fingerprint тоже не является абсолютным идентификатором. Браузеры усиливают защиту приватности, часть параметров может меняться, а автоматизация способна подменять отдельные характеристики. Поэтому отпечаток полезен в сочетании с сетевыми и поведенческими данными.
Повторяемость поведения часто информативнее одного отпечатка
Если десятки или сотни посетителей проходят по одному маршруту, выдерживают похожие интервалы, одинаково прокручивают страницы и завершают сессию почти через одно и то же время, такой кластер стоит проверить отдельно.
- одинаковая последовательность URL;
- сходная длительность визитов;
- повторяющаяся глубина просмотра;
- одинаковые паузы между действиями;
- массовые клики по одному элементу;
- повторяемость сценария с разных IP.
Один реальный пользователь тоже может повторить популярный маршрут. Значение имеет масштаб и устойчивость паттерна, а не отдельная сессия.
Время на сайте и глубина просмотра
Короткая сессия не означает бота: человек может быстро получить ответ и уйти. Длинная сессия тоже не доказывает реальность — автоматизированный браузер способен просто ждать заданное время. Полезнее анализировать распределение. Если большой новый сегмент имеет слишком узкий диапазон длительности и глубины, это может указывать на сценарий автоматизации.
Источник перехода нельзя рассматривать отдельно
Referer и источник в аналитике помогают понять происхождение визита, но не являются доказательством. Заголовок может отсутствовать по нормальным причинам, потеряться в цепочке редиректов или быть сформирован программно. Поэтому «прямой заход» или переход из социальной сети нужно сопоставлять с посадочной страницей, поведением, устройством и серверными данными.
Практическое правило: не блокируйте посетителя только потому, что у него нет Referer, короткая сессия или необычный IP. Каждый из этих признаков встречается у нормального трафика.
Что показывает Яндекс Метрика
Яндекс Метрика удобна для обнаружения аномалий: всплесков визитов, изменений источников, устройств, географии, отказов, глубины просмотра и конверсий. Но она видит пользовательский уровень и не заменяет серверные логи.
Почему серверные логи особенно важны
Access-лог фиксирует фактические HTTP-запросы. В нём можно увидеть время обращения, URL, метод, код ответа, IP-адрес, User-Agent и другие технические параметры. Сопоставление логов с аналитикой помогает отличить реальный рост пользовательских сессий от технического роста запросов.
| Источник данных | Что даёт |
|---|---|
| Яндекс Метрика | Структуру визитов и пользовательские показатели. |
| Вебвизор | Контекст поведения отдельных сессий. |
| Access-лог | Фактические HTTP-запросы независимо от счётчика. |
| Reverse proxy / WAF | Результаты проверок, фильтрации и причины ограничений. |
| CRM и формы | Подтверждение реальных обращений и конверсий. |
Типичные ложные срабатывания
- мобильный пользователь меняет IP между запросами;
- корпоративный прокси объединяет множество людей;
- браузер с усиленной приватностью скрывает часть параметров;
- медленное соединение создаёт необычные интервалы;
- пользователь блокирует сторонние скрипты;
- приложение открывает ссылку без обычного Referer;
- легитимный поисковый робот выглядит необычно для общего профиля трафика.
Поэтому качественная фильтрация требует исключений для доверенных сервисов, наблюдения после внедрения и корректировки правил по фактическому трафику.
Как отличать известных поисковых роботов
Поисковые роботы тоже являются автоматизированным трафиком, но их нельзя блокировать только из-за автоматической природы запросов. Проверка должна учитывать не только заявленный User-Agent, но и принадлежность адреса к ожидаемой инфраструктуре. Строка «Googlebot» сама по себе ещё не делает клиента настоящим Googlebot.
Как CRONARMOR принимает решение
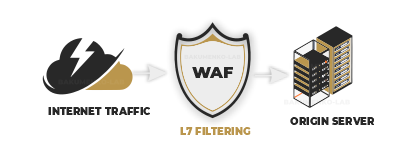
В CRONARMOR запрос оценивается до передачи на основной сервер сайта. Решение не строится на одном показателе. Используются несколько уровней проверок, а правила адаптируются под реальный трафик конкретного проекта.
- сетевые признаки и ASN;
- HTTP-характеристики запроса;
- согласованность браузерных параметров;
- cookies и результаты браузерных проверок;
- повторяемость запросов и сессий;
- индивидуальные особенности сайта;
- доверенные поисковые роботы и внешние сервисы;
- результаты наблюдения после включения фильтрации.
Задача защитного контура — не доказать личность посетителя, а максимально точно отделить устойчивые классы нежелательной автоматизации, не создавая массовых препятствий для реальных пользователей.
Что проверить в первую очередь
- Есть ли аномальный рост визитов или запросов.
- Совпадает ли он с реальной рекламной активностью.
- Какие страницы получают новый трафик.
- Как изменились устройства, география и источники.
- Есть ли повторяющиеся маршруты и интервалы.
- Совпадают ли аналитические визиты с access-логами.
- Какие IP и ASN формируют подозрительный сегмент.
- Не попадают ли в него легитимные сервисы.
Какие признаки нельзя использовать по отдельности
| Признак | Почему его недостаточно |
|---|---|
| IP-адрес | Один адрес может использоваться многими людьми, а бот способен менять адреса. |
| User-Agent | Легко подменяется программно. |
| JavaScript | Автоматизированные браузеры умеют его выполнять. |
| Cookies | Боты могут получать и возвращать cookies. |
| Referer | Может отсутствовать у нормального пользователя или формироваться программно. |
| Отказы | Высокие и низкие значения встречаются и у людей, и у автоматизации. |
| Fingerprint | Полезен как сигнал, но не является абсолютным доказательством. |
Чем сложнее автоматизация, тем меньше пользы от одиночных признаков. Точная фильтрация появляется тогда, когда сетевые, HTTP-, браузерные и поведенческие данные рассматриваются вместе.
FAQ
Можно ли на 100% доказать, что запрос отправил человек?
Для обычного веб-сайта это практически недостижимая задача. Защитная система оценивает наблюдаемые технические признаки и вероятность автоматизации, а не личность посетителя.
Если посетитель выполняет JavaScript, значит это человек?
Нет. Современные автоматизированные браузеры умеют выполнять JavaScript, хранить cookies и взаимодействовать со страницей.
Можно ли определить бота только по IP?
Нет. IP и ASN полезны для классификации сети, но мобильные, корпоративные и прокси-сети делают этот признак недостаточным для самостоятельного решения.
Что чаще всего выдаёт сложную автоматизацию?
Не один параметр, а повторяемая комбинация: сетевые особенности, согласованность браузерных признаков, одинаковые маршруты и временные шаблоны между большим количеством сессий.
Нужно отделить реальных посетителей от автоматизированного трафика?
CRONARMOR анализирует трафик на нескольких уровнях и фильтрует нежелательные запросы до передачи на основной сервер сайта. Настройка выполняется с учётом реальной аудитории, поисковых роботов и необходимых внешних сервисов.