Защита сайта на Tilda от ботов и парсеров
Сайты на Tilda часто воспринимаются как более простые и менее уязвимые по сравнению с полноценными CMS. Действительно, владелец не управляет ядром платформы, не устанавливает PHP-плагины и не обслуживает серверную часть так же, как на WordPress или 1С-Битрикс. Но это не означает, что сайт на Tilda не получает автоматизированный трафик.
Парсеры, рекламные боты, сканеры, спамеры и другие автоматизированные клиенты могут обращаться к публичным страницам Tilda точно так же, как к любому другому сайту. Они собирают контент, цены, контакты, формы, изображения, структуру страниц и могут создавать лишнюю нагрузку на внешние интеграции.
Для лендингов и коммерческих сайтов главная проблема обычно не в компрометации серверного ядра Tilda, а в злоупотреблении публичным интерфейсом: массовом парсинге, спаме через формы, скликивании рекламы, фальшивых заявках и автоматизированных визитах, которые искажают аналитику.
Важно: защита Tilda отличается от защиты собственного сервера. На такой платформе основной упор делается на контроль входящего трафика, форм, DNS, внешних интеграций и аналитики.
Какие боты чаще всего посещают сайты на Tilda
- парсеры контента и цен;
- сканеры публичных страниц;
- спам-боты, отправляющие формы;
- боты, имитирующие рекламные переходы;
- автоматизированные браузеры;
- AI-краулеры;
- агрегаторы и сервисы мониторинга;
- поисковые роботы.
Почему Tilda всё равно интересна парсерам
Если информация доступна обычному посетителю, её можно попытаться получить автоматически. Парсеру неважно, на какой CMS создана страница: он видит готовый HTML, изображения, ссылки и данные, доступные через браузер.
Для коммерческого сайта особенно ценными могут быть прайс-листы, тарифы, описание услуг, контакты, карточки товаров и структура посадочных страниц. Конкурент может использовать автоматизацию для регулярного отслеживания изменений.
Tilda не делает публичный контент непарсибельным. Платформа упрощает создание сайта, но открытая веб-страница остаётся доступной для HTTP-клиентов и браузерной автоматизации.
Спам и фальшивые заявки через формы Tilda
Для коммерческих лендингов формы — одна из самых ценных точек для автоматизации. Бот может отправлять фиктивные номера телефонов, email, рекламные сообщения или повторяющиеся обращения.
Если формы передают данные в почту, CRM, Telegram, таблицы или другие внешние сервисы, одна фальшивая отправка запускает полноценную цепочку обработки. Поэтому спам влияет не только на сам сайт, но и на работу менеджеров и внешних интеграций.
Почему одной CAPTCHA недостаточно
CAPTCHA способна уменьшить объём примитивного спама, но современные автоматизированные браузеры умеют выполнять JavaScript, хранить cookies и имитировать действия пользователя. Кроме того, постоянная CAPTCHA для всех посетителей ухудшает конверсию.
Надёжнее применять несколько уровней: проверку поведения, ограничение частоты, honeypot, анализ повторяемости и дополнительную проверку только для подозрительных сессий.
Парсинг контента и цен
Если на Tilda размещены тарифы, цены, каталог или коммерческие условия, их можно собирать автоматически. Полностью запретить чтение публичной информации невозможно, но можно ограничить массовый и слишком интенсивный обход.
- контролировать частоту запросов;
- анализировать последовательность страниц;
- отслеживать повторяющиеся сценарии;
- сопоставлять IP и ASN;
- использовать дополнительные браузерные проверки;
- не мешать поисковым системам индексировать сайт.
Почему robots.txt не защищает от парсеров
robots.txt управляет поведением добросовестных роботов, прежде всего поисковых систем. Произвольный парсер может просто игнорировать эти инструкции. Поэтому robots.txt полезен для SEO, но не является средством технической блокировки.
Как боты искажают Яндекс Метрику
Если автоматизированный клиент работает через браузер и выполняет JavaScript, его визиты могут попадать в Метрику. Тогда растут посещаемость, прямые заходы, глубина просмотра или цели, хотя реального интереса к сайту нет.
Особенно неприятны фальшивые конверсии: Метрика показывает отправки формы, но CRM и отдел продаж не видят качественных обращений.
Почему часть ботов не видна в Метрике
Простые HTTP-парсеры могут получать страницы без выполнения JavaScript. Такие обращения не формируют обычный пользовательский визит в аналитике, хотя запросы к сайту действительно происходят.
Именно поэтому анализ только Метрики не показывает всю картину. Если защита построена через внешний reverse proxy или WAF, технические логи дают дополнительную информацию о фактическом трафике.
Можно ли поставить WAF перед Tilda
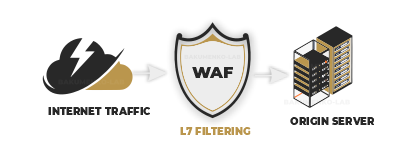
Это зависит от того, как подключён домен и построена схема публикации сайта. В некоторых конфигурациях перед публичным сайтом можно использовать внешний proxy-слой, через который проходит весь трафик. Но такую схему обязательно нужно проверять на совместимость с HTTPS, формами, редиректами и внешними сервисами Tilda.
Нельзя механически применять конфигурацию от WordPress или собственного VPS: у Tilda другая архитектура, а origin-сервер не находится под управлением владельца сайта.
Перед подключением внешнего WAF к Tilda нужно тестировать весь пользовательский сценарий: формы, редиректы, SSL, аналитику, платежи и подключённые интеграции.
Какие задачи имеет смысл решать на внешнем защитном контуре
- фильтрацию известных нежелательных ботов;
- ограничение массового парсинга;
- контроль подозрительных POST-запросов;
- защиту форм от повторяющихся отправок;
- анализ сетей и ASN;
- браузерные проверки для спорных сессий;
- доверенный пропуск поисковых роботов.
Почему нельзя блокировать всех ботов
Поисковые системы, сервисы мониторинга и некоторые внешние платформы тоже являются автоматизированными клиентами. Если блокировать всё по одному признаку, можно повредить SEO или нарушить работу интеграций.
Для Googlebot, Яндекс.Бота и других известных поисковых роботов желательно использовать отдельные доверенные правила с проверкой сетевой принадлежности, а не доверять только User-Agent.
Почему одного IP недостаточно
Парсеры могут использовать прокси, мобильные сети и большое количество адресов. Одновременно за одним IP может находиться множество реальных людей. Поэтому IP-блокировка эффективна против простых источников, но не решает проблему распределённой автоматизации.
Rate limit для Tilda
Ограничение частоты запросов полезно против агрессивных клиентов, но применять его нужно аккуратно. На лендинге особенно важно не заблокировать реальные рекламные переходы или всплеск живой аудитории после рассылки и рекламной кампании.
Поэтому лимиты лучше сочетать с другими признаками: сетями, cookies, браузерным fingerprint и повторяемостью запросов.
Проверяйте формы после каждого изменения защиты
Для Tilda формы часто являются главным коммерческим элементом страницы. После изменения DNS, proxy-схемы, challenge-механизмов или правил WAF нужно обязательно проверить реальную отправку формы со всех основных устройств.
Как CRONARMOR защищает сайты на Tilda
Для сайтов на Tilda CRONARMOR может использовать внешний защитный контур там, где это позволяет схема подключения домена. Основная задача — фильтровать нежелательный автоматизированный трафик до того, как он дойдёт до публичного сайта и связанных с ним форм и интеграций.
- анализ IP и ASN;
- фильтрация сканеров и парсеров;
- контроль повторяющихся запросов;
- браузерные проверки подозрительного трафика;
- ограничение спам-ботов;
- доверенный пропуск поисковых систем;
- индивидуальные исключения под формы и интеграции.
Главная особенность Tilda — отсутствие прямого контроля над серверной частью платформы. Поэтому защита концентрируется на трафике, DNS, внешнем proxy-слое, формах и корректной работе интеграций.
Практический чек-лист
- Проверить, какие формы и интеграции используются на сайте.
- Определить, есть ли спам и фальшивые заявки.
- Проанализировать Яндекс Метрику на аномальный трафик.
- Проверить, не парсят ли массово цены или контент.
- Не полагаться на robots.txt как на средство защиты.
- Не блокировать поисковых роботов по общим правилам.
- При использовании внешнего proxy протестировать SSL и формы.
- Контролировать ложные срабатывания после включения фильтрации.
FAQ
Могут ли парсить сайт на Tilda?
Да. Любой публичный контент, доступный через браузер, технически можно получать автоматизированно.
Tilda защищает от всех ботов автоматически?
Нет. Платформа может иметь собственные механизмы защиты, но нежелательный автоматизированный трафик, парсинг и спам всё равно возможны.
Можно ли поставить CAPTCHA на формы?
Да, но CAPTCHA лучше рассматривать как один из уровней защиты. Она не гарантирует блокировку всей браузерной автоматизации.
Можно ли использовать WAF перед Tilda?
В некоторых схемах — да, через внешний proxy-слой. Но совместимость конкретной конфигурации нужно проверять отдельно, особенно для SSL, форм и интеграций.
Нужно защитить сайт на Tilda от ботов и парсеров?
CRONARMOR помогает фильтровать нежелательный автоматизированный трафик, спам и массовый парсинг, сохраняя доступ для реальных пользователей и поисковых систем.