Защита сайта от взлома
Облачная WAF-защита сайта от вредоносных HTTP/HTTPS-запросов, сканирования уязвимостей и попыток эксплуатации веб-приложения. CRONARMOR анализирует входящий трафик до его передачи на основной сервер сайта и блокирует типовые атаки на CMS, формы, API, сессии и служебные URL: инъекции, XSS, брутфорс, попытки внедрения команд, обход путей, доступ к локальным и удалённым файлам, а также другие вредоносные запросы.
- Защита от SQL-, NoSQL-, LDAP-, XPath- и XML/XXE-инъекций
- Защита от XSS и попыток внедрения команд ОС
- Защита от Brute Force и Credential Stuffing
- Выявление аномалий и атак, связанных с пользовательскими сессиями
- Защита от LFI/RFI и попыток доступа к служебным файлам
- Снижение риска раскрытия информации и утечки данных через вредоносные веб-запросы
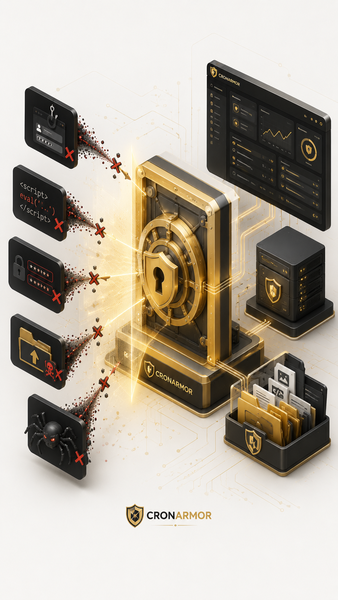
Что защищаем
CMS и административные разделы
Сканирование уязвимостей, подбор доступа, Credential Stuffing и обращения к типовым служебным адресам.
Формы, параметры и API
SQL/NoSQL-инъекции, LDAP- и XPath-инъекции, XML/XXE, XSS и попытки внедрения команд.
Сессии и авторизацию
Брутфорс, аномалии поведения сессий и попытки злоупотребления идентификаторами сессий.
Файлы и данные
LFI/RFI, обход путей, попытки раскрытия служебной информации и получения данных через вредоносные запросы.
Какие типовые угрозы нейтрализует защита
Защитный контур фильтрует распространённые классы атак на веб-приложения. Проверяются URL, параметры, заголовки и тело HTTP/HTTPS-запросов, а также доступные признаки аномальной активности. Это позволяет блокировать многие попытки эксплуатации до того, как они достигнут CMS, API или backend сайта.
Инъекции в запросах
Защита от SQL- и NoSQL-инъекций, LDAP-инъекций и манипуляций с LDAP-запросами, XPath-инъекций, XML/XXE-инъекций и других попыток внедрения вредоносных данных через параметры веб-приложения.
Внедрение кода и команд
Защита от XSS-атак и попыток внедрения команд операционной системы через уязвимые формы, URL, параметры, API и другие точки обработки пользовательского ввода.
Brute Force и Credential Stuffing
Фильтрация массовых попыток авторизации, перебора паролей и использования ранее скомпрометированных комбинаций логинов и паролей.
Атаки на пользовательские сессии
Выявление аномалий в поведении сессий, попыток злоупотребления идентификаторами и сценариев, связанных с перехватом или использованием заранее заданных идентификаторов сессий.
LFI/RFI и доступ к файлам
Защита от попыток подключения локальных или удалённых файлов, обхода путей, чтения конфигурационных и других служебных файлов веб-приложения.
Раскрытие информации и утечка данных
Фильтрация запросов, направленных на получение служебной информации, конфигурационных данных и других сведений, которые не должны раскрываться через веб-интерфейс.
Как работает защита сайта от взлома
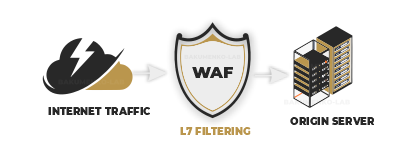
CRONARMOR работает как внешний облачный WAF и сетевой шлюз перед сайтом. Каждый входящий HTTP/HTTPS-запрос сначала проходит через защитный контур. Система анализирует структуру запроса и выявляет признаки инъекций, XSS, внедрения команд, атак на файлы, авторизацию и другие типовые способы эксплуатации веб-приложения. Опасные запросы блокируются, а разрешённый пользовательский, поисковый и служебный трафик передаётся на основной сервер сайта.
Запрос поступает в облачный контур
Подключение выполняется через DNS: сайт остаётся на текущем хостинге, а входящий веб-трафик сначала проходит через CRONARMOR.
Анализируется структура запроса
Проверяются HTTP-параметры, URI, заголовки, тело запроса и другие признаки, по которым можно определить попытку атаки.
Выявляются признаки типовых атак
Система определяет характерные конструкции инъекций, XSS, внедрения команд, LFI/RFI, обхода путей, атак на авторизацию и других вредоносных запросов.
Учитывается нормальная работа сайта
Правила адаптируются под CMS, API, формы, AJAX и легитимные сценарии, чтобы защитный контур не мешал обычным пользователям.
Опасный запрос блокируется
Запросы с устойчивыми признаками атаки не передаются веб-приложению или направляются на дополнительную проверку.
NOC контролирует работу защиты
Правила фильтрации корректируются по фактическому трафику и особенностям проекта в рамках сопровождения.
Защита без нарушения нормальной работы сайта
Сетевой экран не должен блокировать обычных посетителей, поисковых роботов, платёжные системы, API и необходимые интеграции. Поэтому фильтрация настраивается с учётом реальных функций сайта и разрешённых сценариев.
Поисковые роботы Яндекса и Google сохраняют доступ к страницам, необходимым для индексации.

WAF и легитимный трафик
Фильтрация вредоносных запросов настраивается отдельно от разрешённых пользовательских, поисковых и технических обращений.
Для каких сайтов особенно актуальна защита от взлома
Интернет-магазины
Каталоги, личные кабинеты, формы заказа, фильтры и платёжные сценарии создают большое количество точек взаимодействия с веб-приложением.
WordPress, 1С-Битрикс и другие CMS
Популярные CMS регулярно сканируются на известные уязвимости, плагины, административные URL и типовые ошибки конфигурации.
Сервисы, порталы и API
Проекты с авторизацией, API и динамическими функциями требуют дополнительной фильтрации вредоносных запросов и попыток эксплуатации.
Что входит в услугу
- Подключение сайта к облачному WAF через DNS
- Защита от SQL- и NoSQL-инъекций
- Защита от LDAP-инъекций и манипуляций с LDAP-запросами
- Защита от XML/XXE- и XPath-инъекций
- Защита от XSS и попыток внедрения команд ОС
- Защита от Brute Force и Credential Stuffing
- Выявление аномалий и атак, связанных с пользовательскими сессиями
- Защита от LFI/RFI, обхода путей и доступа к служебным файлам
- Снижение риска раскрытия информации и утечки данных через веб-запросы
- NOC-сопровождение и корректировка правил фильтрации
Подключение без переноса сайта
Сайт остаётся на текущем хостинге. Облачный защитный контур размещается перед основным сервером и принимает входящие HTTP/HTTPS-запросы первым.
Стоимость защиты сайта от взлома
Базовый тариф CRONARMOR — от 2 000 ₽ в месяц. Доступны периоды 3, 6 и 12 месяцев. Для сайтов с большим объёмом живого трафика стоимость рассчитывается по соответствующему тарифу.
Частые вопросы
От каких атак защищает WAF?
Защита ориентирована на вредоносные HTTP/HTTPS-запросы: SQL-инъекции, XSS, попытки внедрения команд, обход путей, доступ к служебным файлам, сканирование уязвимостей, брутфорс и другие типовые способы эксплуатации веб-приложений.
Можно ли гарантировать, что сайт невозможно будет взломать?
Нет. Ни один WAF не может гарантировать абсолютную невозможность взлома. Защитный контур существенно сокращает поверхность атаки на уровне веб-трафика, но не заменяет обновления CMS, безопасность паролей, защиту сервера и контроль административных доступов.
Защищает ли WAF от атак на сессии?
Защитный контур может выявлять аномальные сценарии работы с сессиями и блокировать часть попыток злоупотребления идентификаторами. При этом полноценная безопасность сессий также зависит от HTTPS, настроек cookie и логики самого веб-приложения.
Защищает ли WAF от утечки данных?
WAF может блокировать типовые вредоносные запросы, направленные на раскрытие файлов, служебной информации и данных через уязвимости веб-приложения. Но он не заменяет контроль прав доступа, безопасное хранение данных и защиту самого сервера.
Не заблокируются ли API, формы и поисковые роботы?
Необходимые API, AJAX-запросы, формы, поисковые системы и разрешённые интеграции учитываются при настройке правил. Защита корректируется под нормальные функции конкретного сайта.
Подойдёт ли защита для WordPress и 1С-Битрикс?
Да. Правила настраиваются с учётом особенностей CMS, административных URL, форм авторизации, AJAX, API и других нормальных сценариев веб-приложения.
Другие направления защиты
Нужно защитить сайт от попыток взлома?
Оставьте заявку на подключение. Перед настройкой можно оценить особенности сайта, CMS и доступных интерфейсов, чтобы подобрать режим фильтрации вредоносного трафика.