Защита VPS/VDS сервера от ботов и вредоносного трафика
VPS или VDS даёт владельцу полный контроль над сервером, но вместе с ним появляется и ответственность за безопасность. Если на сервере размещён публичный сайт, API, почтовый сервис или административная панель, он постоянно получает автоматизированные запросы: сканирование портов, перебор служебных URL, попытки авторизации, парсинг, спам и другой нежелательный трафик.
Сам по себе факт автоматизированных запросов не означает успешную атаку. Большая часть интернет-сканирования происходит массово и затрагивает практически любой публичный IP. Проблема начинается тогда, когда сервер настроен слишком открыто, использует устаревшее ПО или допускает лишние сервисы из внешней сети.
Надёжная защита VPS строится слоями: ограничение сетевого доступа, безопасная настройка SSH, регулярные обновления, минимизация открытых сервисов, резервное копирование, мониторинг логов и отдельная фильтрация веб-трафика через reverse proxy или WAF.
Главный принцип: VPS нужно защищать не одной настройкой, а всей архитектурой. Сетевой firewall, безопасный SSH, обновления и WAF решают разные задачи и дополняют друг друга.
Какие угрозы получает публичный VPS
- массовое сканирование открытых портов;
- подбор паролей к SSH и административным панелям;
- проверка известных служебных URL;
- поиск уязвимых версий веб-сервера, CMS и компонентов;
- парсинг и автоматизированный обход сайта;
- спам и фальшивые заявки;
- подозрительные запросы к API;
- высокочастотный вредоносный трафик;
- попытки эксплуатации уже известных уязвимостей.
Минимизируйте количество открытых сервисов
Чем больше сервисов доступно из интернета, тем больше поверхность атаки. Если на сервере не нужен определённый порт, он не должен быть открыт «на всякий случай».
Для типичного веб-сервера публично обычно нужны только те сервисы, которые действительно обслуживают внешний трафик. Административные панели, базы данных и внутренние сервисы лучше ограничивать по сети или делать недоступными извне.
Самая эффективная защита ненужного сервиса — не публиковать его в интернет. Чем меньше внешних точек входа, тем проще контролировать безопасность VPS.
Сетевой firewall — первый уровень
Firewall на уровне сервера ограничивает, какие порты и протоколы доступны извне. Это базовый слой безопасности для любого VPS. Он не анализирует содержимое HTTP-запроса так глубоко, как WAF, но помогает закрыть ненужные сервисы и уменьшить число доступных точек входа.
Безопасная настройка SSH
SSH часто является основным административным каналом. Его нужно защищать особенно тщательно: использовать ключи, отключать ненужные учётные записи, ограничивать доступ и отслеживать повторные неудачные попытки входа.
Смена порта сама по себе не является серьёзной защитой, но может уменьшить количество примитивного автоматизированного шума. Основное значение имеют аутентификация, права доступа и ограничение того, кто вообще может подключаться к серверу.
Обновления операционной системы и пакетов
Устаревший веб-сервер, библиотека или системный пакет могут содержать известную уязвимость. Если обновление безопасности уже опубликовано, автоматизированные сканеры со временем начинают искать уязвимые системы массово.
Поэтому сервер должен регулярно получать security updates. Для критичных систем обновления лучше планировать с резервной копией и возможностью отката, но бесконечно откладывать исправления опасно.
Не публикуйте базы данных наружу без необходимости
MySQL, MariaDB, PostgreSQL, Redis и другие внутренние сервисы обычно не должны быть доступны всему интернету. Если к ним должен подключаться только локальный сайт, разумнее ограничить прослушивание локальным интерфейсом или доверенной сетью.
Открытая наружу база данных создаёт отдельную точку атаки и увеличивает объём сканирования.
Почему веб-трафик нужно фильтровать отдельно
Даже идеально настроенный firewall должен пропускать HTTP и HTTPS, иначе сайт станет недоступен. Поэтому вредоносный запрос может прийти через разрешённый порт 443. Именно здесь нужен отдельный анализ веб-трафика.
Reverse proxy и WAF перед приложением
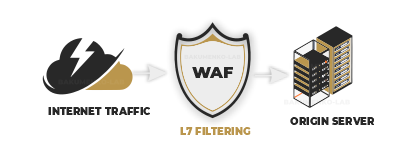
Reverse proxy принимает входящие запросы перед основным веб-сервером. На этом уровне удобно применять WAF, ограничения частоты, фильтрацию сканеров и дополнительные проверки автоматизированного трафика.
- блокировка явно вредоносных HTTP-запросов;
- ограничение массовых сканеров;
- фильтрация парсеров и спам-ботов;
- защита административных и служебных URL;
- контроль подозрительных POST-запросов;
- отдельные правила для API и форм;
- доверенный пропуск поисковых роботов.
Почему фильтрация до PHP снижает нагрузку
Если запрос блокируется только внутри CMS, сервер уже запустил PHP, загрузил приложение и, возможно, обратился к базе данных. Если тот же запрос останавливается на внешнем proxy-слое, нагрузка существенно ниже.
Это особенно важно при массовом сканировании, парсинге каталога, атаках на формы и запросах к тяжёлым динамическим страницам.
Защита от ботов не должна ломать поисковые системы
Googlebot, Яндекс.Бот и другие поисковые роботы тоже создают автоматизированный трафик. Их нельзя блокировать только потому, что они не ведут себя как обычный браузер.
Для доверенных роботов лучше использовать отдельные правила с проверкой сетевой принадлежности и не применять к ним CAPTCHA или browser challenge, рассчитанные на людей.
Нельзя ставить знак равенства между «ботом» и «вредоносным запросом». Часть автоматизированного трафика полезна и необходима для работы сайта.
Rate limiting против агрессивного трафика
Ограничение частоты запросов помогает против клиентов, которые слишком быстро обращаются к одному ресурсу. Особенно полезно применять отдельные лимиты к страницам входа, поиску, фильтрам, формам и API.
Но один лимит по IP не решает проблему полностью. Распределённые боты используют множество адресов, а за одним IP мобильного оператора может находиться большое количество реальных пользователей.
Логи — главный источник при расследовании
Без логов сложно понять, что именно происходило с сервером. Полезно сохранять системные журналы, логи SSH, веб-сервера, reverse proxy, WAF и приложения.
| Источник логов | Что помогает увидеть |
|---|---|
| SSH / auth | Попытки входа и административную активность. |
| Web server | URL, коды ответов, User-Agent и фактические HTTP-запросы. |
| WAF / reverse proxy | Срабатывания защитных правил и сетевые признаки. |
| Системные логи | Ошибки служб, перезапуски и проблемы ОС. |
| CMS / приложение | Ошибки бизнес-логики и внутренние события. |
Мониторинг ресурсов
CPU, память, диск, число процессов, нагрузка на базу данных и время ответа помогают заметить проблему ещё до падения сервиса. Важно знать обычный профиль нагрузки и реагировать на резкие отклонения.
Резервные копии должны храниться отдельно
Резервная копия на том же VPS полезна для быстрой работы, но не должна быть единственной. Если сервер будет полностью потерян или скомпрометирован, локальная копия может исчезнуть вместе с ним.
- делайте регулярные копии файлов и баз данных;
- храните хотя бы одну копию вне VPS;
- проверяйте возможность восстановления;
- защищайте доступ к хранилищу резервных копий.
Защита origin-сервера
Если сайт работает через внешний reverse proxy или защитный контур, origin-сервер желательно сделать недоступным для прямого публичного обращения. Иначе злоумышленник может попытаться обойти фильтрацию и обращаться непосредственно к исходному IP.
Конкретная реализация зависит от инфраструктуры, но общий принцип прост: публичный трафик должен идти через контролируемую точку входа.
Как CRONARMOR защищает VPS/VDS с веб-сайтами
CRONARMOR работает как внешний защитный контур перед веб-приложением. Нежелательный трафик анализируется до передачи на основной сервер, а правила адаптируются под CMS, формы, API и нормальные пользовательские сценарии.
- фильтрация сканеров и парсеров;
- WAF-проверка HTTP-запросов;
- анализ IP и ASN;
- ограничение подозрительной автоматизации;
- защита форм и API;
- доверенный пропуск поисковых роботов;
- браузерные проверки для спорного трафика;
- снижение нагрузки на origin-сервер.
Защита VPS — это сочетание системной и веб-безопасности. Firewall закрывает лишние сервисы, обновления уменьшают число уязвимостей, резервные копии обеспечивают восстановление, а WAF фильтрует веб-трафик до приложения.
Практический чек-лист защиты VPS/VDS
- Закрыть все ненужные внешние порты.
- Защитить SSH и использовать ключи.
- Обновлять ОС и серверные пакеты.
- Не публиковать базы данных наружу без необходимости.
- Настроить сетевой firewall.
- Использовать reverse proxy и WAF для веб-трафика.
- Ввести отдельные лимиты для тяжёлых endpoint-ов.
- Вести логи и мониторить ресурсы.
- Хранить резервные копии отдельно от VPS.
- Ограничить прямой доступ к origin, если используется внешний защитный контур.
FAQ
Достаточно ли только firewall?
Нет. Firewall контролирует сетевой доступ, но не анализирует всю логику разрешённого HTTP-трафика. Для веб-приложения нужен отдельный уровень защиты.
Нужно ли менять порт SSH?
Это может уменьшить автоматизированный шум, но не заменяет ключи, ограничения доступа и безопасную аутентификацию.
Можно ли полностью скрыть VPS от сканеров?
Если сервис публичный, его сетевое присутствие полностью скрыть нельзя. Но можно сократить количество доступных точек входа и ограничить прямой доступ к origin.
WAF заменяет обновления сервера?
Нет. WAF снижает риск части веб-атак, но уязвимое ПО всё равно необходимо обновлять.
Нужно защитить VPS/VDS и сайты от вредоносного трафика?
CRONARMOR фильтрует нежелательные веб-запросы на внешнем защитном контуре до передачи на основной сервер, снижая нагрузку от ботов, сканеров и автоматизированных атак.