Защита Cron и служебных endpoint'ов сайта
Облачная защита веб-доступных Cron URL, webhook, callback и других технических endpoint’ов от массовых, автоматизированных и нежелательных вызовов. CRONARMOR позволяет ограничивать внешние HTTP/HTTPS-запросы, которые способны повторно запускать синхронизацию, импорт, экспорт, генерацию, фоновые задачи и другие ресурсоёмкие процессы веб-приложения.
- Защита веб-доступных Cron URL и task/job endpoint’ов
- Фильтрация массовых webhook и callback-вызовов
- Защита sync, import, export, generate и других служебных функций
- Ограничение повторного запуска ресурсоёмких серверных процессов
- Сохранение доступа доверенным интеграциям и внутренним сервисам

Что защищаем
Cron URL и задачи
Веб-точки, через которые запускаются периодические или фоновые операции приложения.
Webhook и callback
Обработчики входящих уведомлений от CRM, платежей, телефонии и других систем.
Sync, import и export
Синхронизация, загрузка и выгрузка данных, способные выполнять значительный объём серверной работы.
Job, task и generate
Служебные функции генерации, пересчёта, обновления и других технических процессов.
Какие злоупотребления служебными endpoint'ами ограничивает защита
Один внешний HTTP-запрос иногда запускает внутри приложения значительно более тяжёлую операцию: обращение к БД, синхронизацию, генерацию файла, вызов внешнего API или отправку уведомлений. Поэтому многократный автоматический вызов технического endpoint’а способен создавать существенную нагрузку без обычного посещения страниц сайта.
Повторный запуск Cron URL
Бот многократно обращается к веб-доступной точке запуска задачи, заставляя приложение повторять одну и ту же фоновую операцию.
Webhook Flood
Массовые обращения к webhook-обработчикам могут создавать очередь событий, обращения к БД и дополнительные вызовы внутренних функций.
Callback Abuse
Повторяющиеся или поддельные обращения к callback URL создают нежелательные действия и нагрузку на обработчики приложения.
Import / Export Abuse
Автоматический вызов импорта, экспорта или формирования выгрузок может многократно запускать ресурсоёмкие операции с данными.
Sync и пересчёты
Повторный запуск синхронизации, обновления остатков, цен, индексов и других задач способен создавать значительную фоновую нагрузку.
Generate / Task / Job Flood
Массовый запуск генерации документов, отчётов, изображений, уведомлений и других серверных задач через веб-точки.
Как работает защита Cron и служебных endpoint'ов
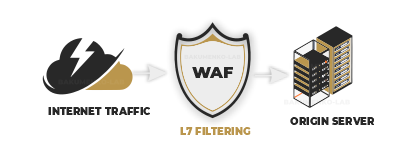
CRONARMOR работает как внешний облачный WAF и сетевой шлюз перед сайтом. Входящие запросы к техническим URL проходят через защитный контур до запуска соответствующей функции. Политика доступа учитывает назначение endpoint’а, допустимый характер обращений и разрешённые интеграции, а нежелательные автоматизированные вызовы ограничиваются.
Запрос поступает в облачный контур
Обращение к Cron, webhook, callback или другому техническому URL сначала проходит через CRONARMOR.
Определяется служебная функция
Учитывается, к какому endpoint’у направлен запрос и какую операцию он способен запустить внутри приложения.
Проверяется характер обращения
Оцениваются частота, повторяемость и другие доступные признаки автоматизированного или аномального вызова.
Учитываются доверенные интеграции
CRM, платежи, внутренние сервисы и другие разрешённые источники могут работать по отдельной политике.
Нежелательный вызов ограничивается
Подозрительный запрос блокируется или направляется на дополнительную проверку до запуска серверной задачи.
NOC корректирует правила
Политика уточняется по фактической работе endpoint’ов и особенностям интеграций проекта.
Один HTTP-запрос может запускать тяжёлый внутренний процесс
Технический URL внешне может выглядеть как обычный адрес, но его вызов способен запустить запросы к БД, синхронизацию, экспорт, генерацию файлов, отправку сообщений или обращения к внешним сервисам.
Фильтрация таких точек позволяет защищать не только страницу сайта, но и внутренние процессы, которые доступны через HTTP/HTTPS-интерфейс веб-приложения.

Защита до запуска задачи
Нежелательный запрос может быть остановлен до того, как приложение начнёт выполнять связанную с endpoint'ом ресурсоёмкую операцию.
Для каких проектов особенно важна защита служебных endpoint'ов
Интернет-магазины
Синхронизация цен и остатков, выгрузки, расчёты, интеграции с CRM и служебные задачи могут запускаться через веб-доступные функции.
CRM и интегрированные сайты
Webhook, callback, обмен данными и внешние API создают множество технических точек, которые должны вызываться только в ожидаемом режиме.
Сервисы и личные кабинеты
Фоновые задачи, генерация документов, отчёты, импорт и другие операции могут быть доступны через специализированные endpoint'ы.
Что входит в защиту Cron и служебных endpoint'ов
- Подключение сайта к внешнему облачному WAF через DNS
- Защита веб-доступных Cron URL и task/job endpoint’ов
- Фильтрация webhook, callback и технических обработчиков
- Ограничение массового запуска sync, import, export и generate-функций
- Защита ресурсоёмких служебных операций от автоматических повторных вызовов
- Раздельная политика для CRM, платёжных систем и разрешённых интеграций
- NOC-сопровождение и корректировка правил по фактической работе проекта
Речь идёт о веб-доступных технических функциях
Защитный контур применяется к Cron и другим задачам, которые вызываются через HTTP/HTTPS URL или endpoint веб-приложения. Это позволяет контролировать внешний доступ к технической функции до начала её выполнения.
Стоимость защиты Cron и служебных endpoint'ов
Базовый тариф CRONARMOR — от 2 000 ₽ в месяц. Доступны периоды 3, 6 и 12 месяцев. Настройка зависит от количества защищаемых endpoint’ов, интеграций и характера их нормальной работы.
Частые вопросы
Что такое Cron endpoint?
Это веб-доступный URL или метод приложения, обращение к которому запускает периодическую, фоновую или служебную задачу.
Можно ли защищать wp-cron.php?
Да, если задача вызывается через HTTP/HTTPS, её обращения могут проходить через общую политику защитного контура с учётом нормального режима работы сайта.
Можно ли защитить webhook?
Да. Webhook и callback URL можно фильтровать отдельно, сохраняя доступ разрешённым внешним системам.
Что будет с CRM и платёжными интеграциями?
Для необходимых интеграций настраивается разрешённый сценарий доступа, чтобы защита технических URL не нарушала штатный обмен данными.
Можно ли защитить импорт, экспорт и синхронизацию?
Да, если соответствующие операции запускаются через веб-доступные URL или endpoint’ы, их внешние вызовы можно включить в фильтрацию.
Зачем защищать такие URL, если они не видны в меню сайта?
Служебный URL может быть найден сканером, логами, кодом или перебором. Его отсутствие в навигации само по себе не является механизмом контроля доступа.
Другие направления защиты
Нужно защитить Cron, webhook или технические URL?
Оставьте заявку на подключение. Перед настройкой можно определить, какие веб-доступные служебные функции запускают фоновые процессы и какие источники должны иметь к ним разрешённый доступ.