Защита сайта от вредоносного трафика
Облачная защита сайта от вредоносного, атакующего и нежелательного автоматизированного веб-трафика. CRONARMOR анализирует входящие HTTP/HTTPS-запросы до их передачи на основной сервер сайта и ограничивает сканирование, попытки эксплуатации уязвимостей, перебор URL и авторизации, вредоносных ботов, массовые технические обращения и другие запросы, которые создают угрозу безопасности или лишнюю нагрузку на веб-приложение.
- Фильтрация атакующих и аномальных HTTP/HTTPS-запросов
- Защита от сканеров, вредоносных ботов и автоматического перебора URL
- Ограничение Brute Force, Credential Stuffing и массовых попыток авторизации
- Фильтрация злоупотреблений формами, API, AJAX и техническими endpoint’ами
- Снижение паразитной нагрузки на CMS, backend и серверные ресурсы

Что защищаем
Публичные страницы и CMS
Сканирование, перебор URL, вредоносные запросы и автоматические обращения к типовым точкам веб-приложения.
Авторизацию и формы
Брутфорс, Credential Stuffing, массовые отправки и другие нежелательные автоматизированные действия.
API и технические функции
Аномальные вызовы API, AJAX, endpoint’ов, служебных методов и интеграционных маршрутов.
Ресурсы сайта
Массовые и повторяющиеся запросы, создающие паразитную нагрузку на CMS, backend и сервер.
Какие виды вредоносного трафика фильтрует защита
Вредоносный трафик не ограничивается одним типом атаки. Он может поступать от сканеров, ботов, автоматизированных инструментов и других клиентов, которые ищут слабые места, перебирают ресурсы, злоупотребляют функциями сайта или создают ненужную нагрузку. Защитный контур позволяет отделять такие запросы от обычного пользовательского и служебного трафика.
Сканеры и разведка сайта
Автоматический обход страниц, CMS, административных адресов, файлов, API и технических URL с целью обнаружения доступных точек и слабых мест.
Атакующие веб-запросы
Запросы с признаками попыток эксплуатации веб-приложения, внедрения вредоносных данных, обращения к закрытым ресурсам и других атакующих сценариев.
Brute Force и Credential Stuffing
Массовые попытки входа, перебор паролей и использование ранее скомпрометированных комбинаций учётных данных.
Вредоносные и нежелательные боты
Автоматизированные клиенты, которые массово обходят сайт, выполняют нежелательные действия, отправляют запросы и имитируют работу обычного посетителя.
Злоупотребление API и endpoint'ами
Повторяющиеся обращения к API, AJAX, служебным методам, техническим маршрутам и другим функциям, которые не предназначены для массового вызова.
Паразитная нагрузка
Массовые запросы к динамическим страницам, поиску, фильтрам, CMS и backend-функциям, которые расходуют ресурсы без полезной пользовательской задачи.
Как работает защита от вредоносного трафика
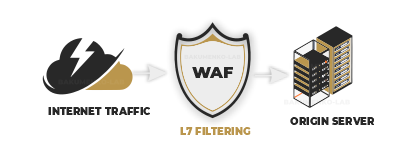
CRONARMOR работает как внешний облачный WAF и сетевой шлюз перед сайтом. Каждый входящий HTTP/HTTPS-запрос сначала проходит через защитный контур. Система оценивает структуру запроса, характер активности и доступные признаки автоматизации. Атакующие, аномальные и нежелательные запросы ограничиваются, а разрешённый пользовательский, поисковый и служебный трафик передаётся на основной сервер сайта.
Запрос поступает в облачный контур
Сайт остаётся на текущем хостинге, а входящий веб-трафик сначала проходит через CRONARMOR.
Определяется характер запроса
Анализируются URL, HTTP-параметры, заголовки, тело запроса, частота и другие доступные признаки активности.
Выявляются признаки угрозы
Система определяет сканирование, атакующие конструкции, массовый перебор, автоматизированные сценарии и другие аномалии веб-трафика.
Учитывается нормальная работа сайта
Разрешённые формы, API, AJAX, поисковые роботы, CRM и другие легитимные сценарии учитываются при настройке фильтрации.
Нежелательный трафик ограничивается
Запросы с устойчивыми признаками атаки или вредоносной автоматизации блокируются либо направляются на дополнительную проверку.
NOC контролирует работу защиты
Правила корректируются по фактическому трафику и особенностям проекта, чтобы сохранять баланс между безопасностью и доступностью сайта.
Вредоносный трафик нужно отделять от нормальной активности
Высокая частота запросов сама по себе ещё не означает атаку. Поисковые роботы, интеграции, API, платёжные сервисы и реальные пользователи тоже могут создавать нестандартную активность. Поэтому фильтрация строится с учётом назначения конкретных URL и функций сайта.
Задача защитного контура — ограничивать вредоносные и паразитные запросы, не мешая легитимному пользовательскому, поисковому и служебному трафику.

WAF и разрешённый трафик
Правила фильтрации учитывают нормальные функции сайта, чтобы защита не мешала реальным посетителям, поисковым системам и необходимым интеграциям.
Для каких сайтов особенно актуальна фильтрация вредоносного трафика
Интернет-магазины
Каталоги, поиск, фильтры, корзина, регистрация и оформление заказа создают много динамических точек, которыми могут злоупотреблять боты и автоматизированные инструменты.
Корпоративные сайты и CMS
WordPress, 1С-Битрикс и другие CMS регулярно получают сканирование, перебор типовых URL, попытки авторизации и вредоносные запросы.
Сервисы, порталы и API
Проекты с личными кабинетами, авторизацией, API и динамическими функциями особенно чувствительны к массовым автоматическим и атакующим запросам.
Что входит в защиту от вредоносного трафика
- Подключение сайта к облачному защитному контуру через DNS
- Фильтрация сканеров, вредоносных ботов и автоматического перебора URL
- Защита от атакующих и аномальных HTTP/HTTPS-запросов
- Ограничение Brute Force, Credential Stuffing и массовых попыток авторизации
- Фильтрация злоупотреблений формами, API, AJAX и техническими endpoint’ами
- Исключения для поисковых роботов, CRM, платёжных сервисов и разрешённых интеграций
- NOC-сопровождение и корректировка правил по фактическому трафику
Подключение без переноса сайта
Сайт остаётся на текущем хостинге. Облачный защитный контур размещается перед основным сервером и принимает входящие HTTP/HTTPS-запросы первым.
Стоимость защиты от вредоносного трафика
Базовый тариф CRONARMOR — от 2 000 ₽ в месяц. Доступны периоды 3, 6 и 12 месяцев. Для сайтов с большим объёмом живого трафика стоимость рассчитывается по соответствующему тарифу.
Частые вопросы
Что считается вредоносным трафиком?
Это веб-запросы и автоматизированная активность, направленные на сканирование, эксплуатацию, перебор, злоупотребление функциями сайта или создание паразитной нагрузки. К вредоносному трафику могут относиться как явные атаки, так и автоматические действия, которые не несут полезной пользовательской задачи.
Чем эта услуга отличается от защиты сайта от взлома?
Страница «Защита от взлома» посвящена прежде всего попыткам эксплуатации уязвимостей и конкретным классам атак. Защита от вредоносного трафика шире: она также включает сканеры, вредоносных ботов, массовый перебор, злоупотребление API и другие нежелательные автоматизированные запросы.
Защищает ли фильтрация от вредоносных ботов?
Да. Нежелательные автоматизированные клиенты могут ограничиваться по совокупности доступных признаков. При этом отдельная услуга «Защита сайта от ботов» более подробно ориентирована именно на автоматизированный бот-трафик.
Можно ли защитить API и технические endpoint'ы?
Да. API-методы, AJAX-функции, служебные URL и другие технические точки можно включать в фильтрацию, сохраняя доступ разрешённым интеграциям.
Не будут ли блокироваться поисковые роботы и реальные пользователи?
Фильтрация настраивается с учётом легитимных сценариев. Поисковые системы, реальные посетители, необходимые формы, API и интеграции учитываются отдельно от вредоносной автоматизации.
Может ли защита снизить нагрузку на сайт?
Да, если часть нагрузки создают сканеры, боты и массовые нежелательные запросы. Их фильтрация до основного сервера позволяет сократить количество паразитных обращений к CMS и backend.
Другие направления защиты
Нужно остановить вредоносный трафик?
Оставьте заявку на подключение. Перед настройкой можно определить, какие виды сканирования, автоматизированных запросов и другой нежелательной активности создают основную угрозу или нагрузку для конкретного сайта.