Защита сайта от спама
Облачная защита сайта от автоматических спам-отправок и ложных действий через веб-формы. CRONARMOR фильтрует спам-заявки, массовые регистрации, бот-заказы интернет-магазина, автоматические обращения к техническим URL и API, а также другую нежелательную активность до её передачи в CMS, CRM или backend сайта.
- Защита форм обратной связи, заказа звонка и коммерческих заявок
- Фильтрация ложных заявок во время рекламных кампаний Яндекс Директ
- Защита от массовых регистраций и создания фальшивых аккаунтов
- Блокировка бот-заказов и автоматического оформления корзины интернет-магазина
- Ограничение спам-вызовов технических URL, endpoint’ов и API

Что защищаем
Формы заявок
Обратная связь, заказ звонка, расчёт стоимости, консультации и другие коммерческие формы.
Регистрацию и авторизацию
Массовое создание аккаунтов, автоматические регистрации и нежелательные попытки отправки данных.
Корзину и оформление заказа
Бот-заказы, автоматическое заполнение checkout и ложные заказы без реального покупателя.
API и технические URL
Повторяющиеся вызовы endpoint’ов, служебных функций и интеграционных интерфейсов.
Какие виды спам-активности фильтрует защита
Спам на сайте — это не только сообщения в форме обратной связи. Автоматизированные клиенты могут создавать ложные коммерческие заявки, регистрировать аккаунты, оформлять фиктивные заказы и многократно вызывать технические функции сайта. Такая активность загрязняет CRM и аналитику, расходует ресурсы сотрудников и мешает оценивать реальный спрос.
Спам через формы сайта
Массовые автоматические отправки форм обратной связи, заказа звонка, расчёта стоимости, консультации и других форм, которые должны использовать реальные посетители.
Ложные коммерческие заявки
Боты могут отправлять фальшивые лиды после рекламных переходов, в том числе во время кампаний Яндекс Директ, искажая конверсию и создавая нагрузку на отдел продаж.
Спам-регистрации
Автоматическое создание большого количества аккаунтов, регистраций и профилей без реальной пользовательской потребности.
Бот-заказы интернет-магазина
Автоматическое добавление товаров в корзину и оформление ложных заказов, которые загрязняют CRM, складскую статистику и работу менеджеров.
Спам-вызовы endpoint'ов и API
Массовые автоматические обращения к техническим URL, API-методам, AJAX-функциям, интеграционным маршрутам и другим служебным точкам сайта.
Загрязнение CRM и аналитики
Фальшивые заявки, регистрации и заказы создают ложную статистику, мешают оценивать стоимость лида и заставляют сотрудников обрабатывать несуществующие обращения.
Как работает защита сайта от спама
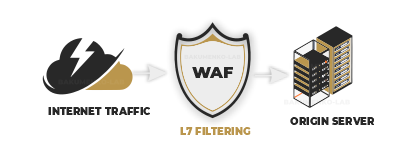
CRONARMOR работает как внешний облачный WAF и сетевой шлюз перед сайтом. Входящие запросы к формам, регистрации, оформлению заказа, API и техническим URL проходят через многоуровневую фильтрацию. Система оценивает совокупность признаков автоматизации и ограничивает нежелательные отправки до того, как они попадут в CMS, CRM или backend.
Запрос поступает в облачный контур
Сайт остаётся на текущем хостинге, а входящие HTTP/HTTPS-запросы сначала проходят через CRONARMOR.
Определяется целевая функция сайта
Учитывается, куда направлен запрос: форма, регистрация, checkout, API, AJAX или технический endpoint.
Оцениваются признаки автоматизации
Анализируются частота, повторяемость, структура запросов и другие доступные сигналы, характерные для массовых автоматических отправок.
Подозрительный клиент проходит проверку
При необходимости включаются дополнительные уровни проверки, позволяющие отделить реального посетителя от автоматизированного клиента.
Спам-действие ограничивается
Нежелательная отправка формы, регистрация, заказ или технический вызов блокируется либо не допускается к обычному сценарию сайта.
NOC корректирует правила
Фильтрация уточняется по фактическому трафику, чтобы сокращать спам и сохранять работу реальных клиентов и необходимых интеграций.
Реальные клиенты и интеграции не должны попадать под блокировку
Защита от спама не должна мешать обычному посетителю отправить заявку, зарегистрироваться или оформить заказ. Также необходимо сохранять работу разрешённых API, CRM, платёжных сервисов и других интеграций сайта.
Поэтому правила настраиваются под конкретные формы и технические сценарии, а не сводятся к простой блокировке всех частых запросов.
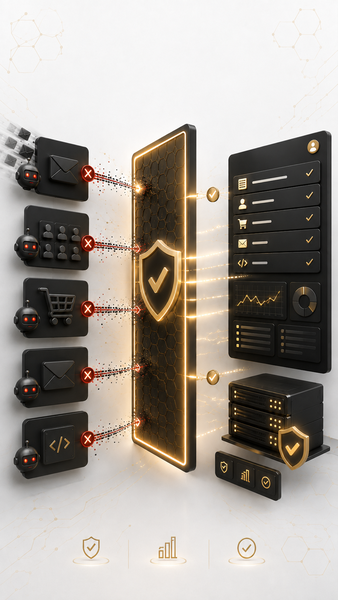
Формы, CRM и API
Фильтрация настраивается так, чтобы автоматические спам-отправки ограничивались, а реальные заявки и разрешённые интеграции продолжали работать.
Для каких сайтов особенно актуальна защита от спама
Сайты услуг и лидогенерации
Формы обратной связи, расчёта стоимости и заказа звонка напрямую связаны с работой менеджеров и стоимостью коммерческой заявки.
Интернет-магазины
Формы заказа, корзина, регистрация покупателей и другие сценарии могут использоваться ботами для массового создания фиктивных заказов.
Сервисы, кабинеты и API
Проекты с регистрацией, личными кабинетами, API и техническими endpoint'ами нуждаются в защите от массовых автоматических обращений.
Что входит в защиту от спама
- Подключение сайта к облачному защитному контуру через DNS
- Настройка защиты форм обратной связи и коммерческих заявок
- Фильтрация массовых регистраций и создания фальшивых аккаунтов
- Защита оформления заказов и других действий интернет-магазина
- Ограничение нежелательных автоматических вызовов API, AJAX и технических endpoint’ов
- Исключения для CRM, платёжных сервисов и разрешённых интеграций
- NOC-сопровождение и корректировка правил по фактическому трафику
Подключение без изменения форм сайта
Защитный контур работает перед сайтом и может фильтровать нежелательные запросы до их передачи веб-приложению. В большинстве случаев не требуется переносить сайт на другой хостинг или полностью переделывать существующие формы.
Стоимость защиты сайта от спама
Базовый тариф CRONARMOR — от 2 000 ₽ в месяц. Доступны периоды 3, 6 и 12 месяцев. Конкретная схема фильтрации зависит от количества форм, регистраций, API и других защищаемых функций сайта.
Частые вопросы
От какого спама защищает эта услуга?
От автоматических отправок через сам сайт: форм обратной связи, коммерческих заявок, регистраций, заказов интернет-магазина, вызовов API и других веб-действий. Это не услуга фильтрации обычной электронной почты.
Можно ли фильтровать ложные заявки при рекламе в Яндекс Директ?
Да, если после рекламного перехода бот автоматически отправляет форму на вашем сайте, защитный контур может ограничивать такие отправки. При этом услуга не управляет рекламной площадкой и не является заменой её собственным механизмам защиты от недействительных кликов.
Можно ли защитить регистрацию пользователей?
Да. Можно фильтровать массовые автоматические регистрации и создание фальшивых аккаунтов, сохраняя обычный сценарий регистрации для реальных посетителей.
Можно ли блокировать бот-заказы интернет-магазина?
Да. Защита может применяться к оформлению заказа, корзине и связанным запросам, если автоматизированные клиенты создают фиктивные заказы или выполняют массовые действия.
Можно ли защитить API и технические endpoint'ы?
Да. Отдельные API-методы, AJAX-функции и технические URL можно включать в фильтрацию, одновременно сохраняя доступ для разрешённых интеграций.
Будут ли блокироваться реальные клиенты?
Задача настройки — отделить массовую автоматизированную активность от обычных пользовательских действий. Правила корректируются по фактическому трафику сайта, чтобы минимизировать влияние на реальные заявки и заказы.
Другие направления защиты
Нужно остановить спам через сайт?
Оставьте заявку на подключение. Перед настройкой можно определить, какие формы, регистрации, заказы, API и технические функции подвергаются нежелательной автоматической активности.