Защита сайта от DDoS атак
Облачная защита сайта от прикладных DoS и DDoS атак через HTTP/HTTPS. CRONARMOR фильтрует массовые и ресурсоёмкие запросы к страницам, формам, поиску, авторизации, API и другим функциям веб-приложения до их передачи на основной сервер. Защита помогает ограничивать HTTP Flood, GET/POST Flood, API Flood и другие сценарии, при которых автоматизированный трафик создаёт избыточную нагрузку или мешает нормальной работе сайта.
- Защита от HTTP Flood, GET Flood и POST Flood
- Фильтрация массовых запросов к поиску, фильтрам и динамическим страницам
- Защита API, AJAX и технических endpoint’ов от Flood-сценариев
- Ограничение Login Flood, Checkout Flood и массовых обращений к формам
- Снижение паразитной нагрузки на CMS, backend и ресурсоёмкие функции сайта

Что защищаем
Страницы и CMS
Массовые обращения к динамическим страницам и функциям, создающим нагрузку на веб-приложение.
Поиск и фильтры
Повторяющиеся ресурсоёмкие запросы к поиску, каталогам, фильтрации и формированию выдачи.
Формы и авторизацию
Login Flood, массовые POST-запросы, обращения к формам и другим интерактивным функциям.
API и endpoint’ы
API Flood, частые вызовы AJAX, технических методов и других серверных функций.
Какие прикладные DoS и DDoS атаки фильтрует защита
Прикладная DoS/DDoS атака может состоять из большого количества обычных на вид HTTP/HTTPS-запросов. Нагрузка создаётся не только объёмом трафика, но и выбором ресурсоёмких функций: динамических страниц, поиска, API, авторизации, оформления заказа и других операций, требующих работы CMS или backend.
HTTP GET Flood
Массовые GET-запросы к страницам, каталогам, поиску и другим веб-ресурсам, создающие большое количество обращений к CMS и backend.
HTTP POST Flood
Интенсивные POST-запросы к формам, обработчикам, авторизации и другим функциям, где каждый запрос требует серверной обработки.
API Flood
Частые обращения к API, AJAX и техническим endpoint'ам, способные перегружать отдельные функции приложения и связанные backend-сервисы.
Login и Auth Flood
Массовые запросы к формам входа, проверке учётных данных и другим операциям авторизации, создающим нагрузку на приложение.
Search и Filter Flood
Повторяющиеся обращения к поиску, фильтрам каталога, сортировке и другим функциям, которые могут выполнять ресурсоёмкие вычисления и запросы к данным.
Checkout и Action Flood
Массовый вызов оформления заказа, расчётов, генерации страниц, отправки форм и других действий, которые требуют заметных ресурсов от веб-приложения.
Как работает защита от DoS и DDoS атак
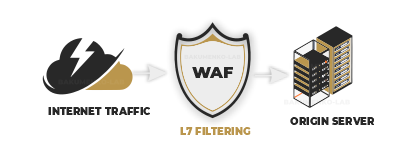
CRONARMOR работает как внешний облачный WAF и сетевой шлюз перед сайтом. Входящие HTTP/HTTPS-запросы сначала проходят через защитный контур, где оцениваются частота, повторяемость, структура и характер обращений к веб-приложению. Аномальные и ресурсоёмкие Flood-сценарии ограничиваются до передачи запросов CMS и backend, а нормальный пользовательский, поисковый и служебный трафик продолжает работать.
Запрос поступает в облачный контур
Сайт остаётся на текущем хостинге, а входящие HTTP/HTTPS-запросы сначала проходят через CRONARMOR.
Оценивается характер нагрузки
Учитываются частота, повторяемость, тип запроса, целевой URL и особенности обращения к функциям веб-приложения.
Выявляются Flood-сценарии
Система определяет массовые GET/POST-запросы, перегрузку API, авторизации, поиска, форм и других ресурсоёмких функций.
Сохраняется легитимный трафик
Поисковые роботы, реальные посетители, API, CRM, платёжные сервисы и разрешённые интеграции учитываются отдельно.
Атакующая нагрузка ограничивается
Подозрительные массовые запросы блокируются, ограничиваются или направляются на дополнительную проверку до обработки сайтом.
NOC корректирует фильтрацию
Правила уточняются по фактическому трафику и ресурсоёмкости функций, чтобы снижать нагрузку и сохранять доступ реальных пользователей.
DoS-атака не обязательно выглядит как огромный поток запросов
Для веб-приложения опасно не только абсолютное количество запросов. Повторяющиеся обращения к ресурсоёмкому поиску, фильтрам, API, формированию страниц, авторизации или другим динамическим функциям могут создавать значительную нагрузку даже при сравнительно умеренной интенсивности.
Поэтому защита оценивает не только частоту, но и характер обращений к конкретным функциям сайта и отделяет нормальные пользовательские сценарии от автоматизированной нагрузки.

Защита ресурсоёмких функций
Поиск, фильтры, API, авторизация, checkout и другие динамические функции можно защищать с учётом их нормального режима работы.
Для каких сайтов особенно актуальна защита от DoS и DDoS
Интернет-магазины
Поиск, фильтры, корзина, checkout и динамические карточки товаров могут становиться целью массовых запросов и создавать значительную нагрузку.
Корпоративные сайты и CMS
Динамические страницы, формы, авторизация и административные функции CMS могут получать интенсивные автоматизированные запросы.
Сервисы, кабинеты и API
Проекты с API, личными кабинетами и серверными функциями особенно чувствительны к API Flood, Login Flood и массовым вызовам отдельных endpoint'ов.
Что входит в защиту от DoS и DDoS атак
- Подключение сайта к внешнему облачному WAF через DNS
- Фильтрация HTTP GET Flood и HTTP POST Flood
- Защита API, AJAX и технических endpoint’ов от Flood-сценариев
- Ограничение Login Flood, массовых обращений к формам и авторизации
- Защита поиска, фильтров, checkout и других ресурсоёмких функций
- Раздельная политика для поисковых роботов, реальных посетителей и разрешённых интеграций
- NOC-сопровождение и корректировка фильтрации по фактической нагрузке
Защита работает до обработки запроса сайтом
Входящий HTTP/HTTPS-трафик сначала проходит через облачный защитный контур. Это позволяет ограничивать атакующие запросы до того, как они будут обработаны CMS, API или другими серверными функциями веб-приложения.
Стоимость защиты сайта от DoS и DDoS атак
Базовый тариф CRONARMOR — от 2 000 ₽ в месяц. Доступны периоды 3, 6 и 12 месяцев. Настройка зависит от структуры сайта, объёма легитимного трафика и защищаемых ресурсоёмких функций.
Частые вопросы
От каких DDoS и DoS атак защищает CRONARMOR?
От прикладных атак через HTTP/HTTPS: HTTP GET/POST Flood, API Flood, Login Flood, массовых обращений к поиску, фильтрам, формам, checkout и другим функциям веб-приложения.
Чем DoS отличается от DDoS?
DoS означает создание отказа или деградации работы сервиса за счёт вредоносной нагрузки, а DDoS — распределённый вариант такой активности. Для веб-приложения в обоих случаях важен характер HTTP/HTTPS-запросов и нагрузка на конкретные функции сайта.
Может ли DDoS выглядеть как обычные посещения сайта?
Да. Прикладная атака может состоять из большого количества корректных на вид HTTP/HTTPS-запросов. Они могут обращаться к обычным страницам, поиску, API, формам или другим функциям и внешне напоминать пользовательскую активность.
Чем DDoS отличается от атаки поведенческих ботов?
При DoS/DDoS основной эффект связан с созданием нагрузки и ухудшением доступности веб-приложения. Поведенческие боты могут использовать похожую автоматизацию, но стремятся имитировать пользовательские визиты и воздействовать на статистику посещений и поведенческие показатели.
Можно ли защитить отдельный API или тяжёлую функцию сайта?
Да. Фильтрация может настраиваться отдельно для API, поиска, фильтров, авторизации, checkout, форм и других функций с учётом их нормального режима работы.
Не будут ли блокироваться реальные посетители и поисковые роботы?
Легитимный трафик учитывается отдельно от атакующей нагрузки. Правила корректируются по фактическим запросам, чтобы сохранять работу реальных посетителей, поисковых систем и разрешённых интеграций.
Другие направления защиты
Нужно остановить DoS или DDoS нагрузку на сайт?
Оставьте заявку на подключение. Перед настройкой можно определить, какие страницы, API и ресурсоёмкие функции получают аномальные HTTP/HTTPS-запросы и требуют отдельной фильтрации.