Защита AJAX и динамических функций сайта
Облачная защита AJAX-запросов и динамических функций сайта от ботов, массовых вызовов и вредоносной автоматизации. CRONARMOR позволяет ограничивать программные обращения к поиску, фильтрам, авторизации, корзине, формам, калькуляторам, автодополнению и другим обработчикам, которые выполняют серверную работу без полной загрузки страницы.
- Фильтрация массовых AJAX-запросов и автоматических вызовов обработчиков
- Защита поиска, фильтров, автодополнения и динамической подгрузки
- Ограничение автоматизации корзины, checkout, расчётов и промокодов
- Защита форм, регистрации, авторизации и других интерактивных действий
- Снижение нагрузки на БД и backend от ресурсоёмких динамических функций
Что защищаем
Поиск и фильтры
Живой поиск, фильтрация каталога, сортировка, autocomplete и динамическая выдача.
Корзину и checkout
Добавление товаров, пересчёт стоимости, промокоды, доставка и другие динамические операции.
Формы и авторизацию
Регистрация, вход, обратная связь, восстановление пароля и другие интерактивные запросы.
AJAX-обработчики
Служебные методы CMS и пользовательские функции, вызываемые без полной загрузки страницы.
Какие AJAX и динамические сценарии может ограничивать защита
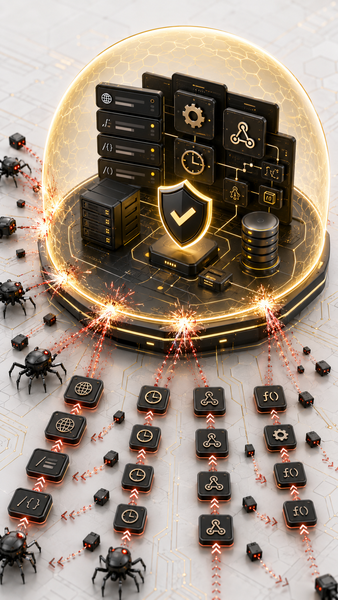
Боту необязательно открывать страницу целиком. Он может напрямую обращаться к динамическому обработчику и многократно заставлять приложение выполнять запросы к БД, расчёты и другие серверные операции. Такая активность способна создавать нагрузку и злоупотреблять бизнес-функциями сайта.
AJAX Flood
Массовые запросы к AJAX-обработчикам, которые многократно запускают серверную логику без полной загрузки страницы.
Search и Filter Abuse
Автоматический вызов поиска, фильтрации, сортировки и автодополнения с большим количеством вариантов параметров.
Cart и Checkout Automation
Массовое добавление товаров, пересчёт корзины, расчёт доставки, проверка промокодов и другие автоматизированные действия.
Form и Registration Flood
Повторяющиеся отправки форм, регистрации, восстановления пароля и других динамических пользовательских операций.
Dynamic Data Harvesting
Программное получение данных через динамические обработчики, когда информация выдаётся без обычного просмотра страниц.
Ресурсоёмкие функции
Автоматические вызовы калькуляторов, генераторов, проверок, запросов к БД и других серверных операций с высокой стоимостью обработки.
Как работает защита AJAX и динамических функций
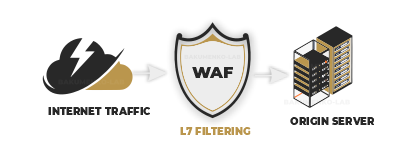
CRONARMOR работает как внешний облачный WAF и сетевой шлюз перед сайтом. AJAX и другие HTTP/HTTPS-запросы проходят через защитный контур до запуска обработчика. Система учитывает назначение функции, частоту и характер обращений, после чего нежелательная автоматизация ограничивается, а штатные пользовательские и интеграционные сценарии сохраняются.
Запрос поступает в облачный контур
AJAX или другой динамический HTTP/HTTPS-запрос сначала проходит через CRONARMOR.
Определяется функция сайта
Учитывается, что вызывается: поиск, фильтр, корзина, форма, авторизация, калькулятор или другой обработчик.
Оценивается характер активности
Анализируются частота, повторяемость, последовательность и другие доступные признаки автоматизированных вызовов.
Учитывается нормальный сценарий
Реальные действия пользователей, мобильные интерфейсы и разрешённые интеграции сохраняют необходимый доступ.
Нежелательная автоматизация ограничивается
Массовые и аномальные запросы блокируются или направляются на дополнительную проверку до запуска функции.
NOC корректирует правила
Фильтрация адаптируется к фактическим сценариям работы конкретного сайта.
Боту необязательно загружать страницу целиком
Многие современные сайты получают данные и выполняют действия через AJAX. Автоматизированный клиент может напрямую обращаться к обработчику поиска, фильтра, корзины или другой функции, не загружая обычный интерфейс страницы.
Поэтому защита динамических функций важна отдельно: один короткий запрос снаружи способен запускать внутри веб-приложения запросы к БД, вычисления, обращения к интеграциям и другую серверную работу.
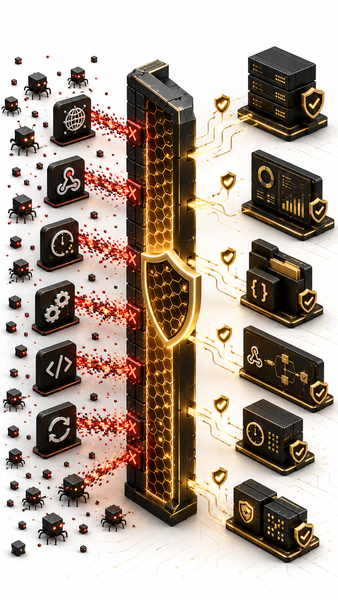
Фильтрация до запуска обработчика
Подозрительный автоматический запрос может быть остановлен до выполнения ресурсоёмкой логики веб-приложения.
Для каких сайтов особенно актуальна защита AJAX
Интернет-магазины
Корзина, фильтры, поиск, промокоды, доставка и checkout активно используют динамические запросы и могут становиться целью автоматизации.
WordPress и CMS
AJAX-обработчики CMS, формы, поиск, плагины и интерактивные функции могут вызываться ботами напрямую и с высокой частотой.
Сервисы и личные кабинеты
Авторизация, расчёты, динамические таблицы, поиск, уведомления и другие функции часто работают через отдельные запросы к backend.
Что входит в защиту AJAX и динамических функций
- Подключение сайта к внешнему облачному WAF через DNS
- Фильтрация массовых AJAX-запросов и автоматических вызовов обработчиков
- Защита поиска, фильтров, autocomplete и динамической подгрузки данных
- Ограничение автоматизации корзины, checkout, расчётов и промокодов
- Защита форм, регистрации, авторизации и восстановления доступа
- Снижение паразитной нагрузки на БД и backend-функции
- NOC-сопровождение и корректировка правил по фактическому трафику
Защита динамической функции, а не только страницы
Запрос может быть отфильтрован ещё до запуска AJAX-обработчика. Это позволяет защищать серверную функцию даже тогда, когда бот обращается к ней напрямую и не открывает обычную страницу сайта.
Стоимость защиты AJAX и динамических функций
Базовый тариф CRONARMOR — от 2 000 ₽ в месяц. Доступны периоды 3, 6 и 12 месяцев. Настройка зависит от количества динамических функций и характера их нормального использования.
Частые вопросы
Что такое AJAX-запрос?
Это HTTP/HTTPS-запрос, с помощью которого страница получает данные или выполняет действие без полной перезагрузки интерфейса.
Может ли бот обращаться к AJAX напрямую?
Да. Если адрес обработчика известен или найден автоматически, программный клиент может вызывать его без обычного просмотра страницы.
Можно ли защитить поиск и фильтры?
Да. Поиск, фильтрацию, сортировку, autocomplete и другие динамические функции можно фильтровать с учётом их нормальной частоты использования.
Можно ли защитить корзину и checkout?
Да. Автоматические действия с корзиной, промокодами, расчётом доставки и оформлением заказа могут включаться в отдельную политику фильтрации.
Не сломается ли AJAX у реальных пользователей?
Задача настройки — сохранить штатные пользовательские запросы и ограничить аномальную автоматизированную активность.
Чем эта страница отличается от защиты API?
AJAX-страница ориентирована прежде всего на динамические функции интерфейса сайта. API является более широким самостоятельным направлением и может использоваться не только браузерным интерфейсом.
Другие направления защиты
Нужно защитить AJAX и динамические функции сайта?
Оставьте заявку на подключение. Перед настройкой можно определить, какие AJAX-обработчики, поиск, фильтры, формы и другие динамические функции получают основную автоматизированную нагрузку.